
.webp)
En breve: Los estándares de verificación de identidad resultan más útiles cuando demuestran si un proveedor puede gestionar todo el proceso de identidad, y no solo una comprobación aislada. Las pruebas rigurosas de vida, la verificación de documentos, la compatibilidad con NFC, la verificación de edad y los controles de seguridad deben funcionar conjuntamente en producción.
Elegir un proveedor de verificación de identidad implica también comprobar qué certificaciones del sector posee. Y hay muchas que revisar: nombres como ISO, ICAO, NIST y ETSI pueden ser solo la punta del iceberg.
Esta guía tiene como objetivo facilitar esa revisión: hemos agrupado las certificaciones de verificación de identidad más relevantes según su función práctica, explicado qué abarca cada una y descrito qué debe demostrar normalmente un proveedor.
Aviso: Esta lista es selectiva y puede que no incluya todos los certificados, normativas regionales o requisitos específicos de cada cliente. Si busca información actualizada sobre los certificados de Regula, póngase en contacto directamente con nosotros.
Reciba publicaciones como esta en su bandeja de entrada con el resumen quincenal del blog de Regula
ISO/IEC 27001:2022: gestión de la seguridad de la información
ISO/IEC 27001 es la principal certificación de seguridad para una empresa que maneja imágenes de documentos, selfies, plantillas biométricas, datos de chips NFC, metadatos de dispositivos y registros de verificación.
La certificación significa que el proveedor cuenta con un sistema de gestión de la seguridad de la información auditado que incluye:
- Alcance definido.
- Evaluación de riesgos.
- Tratamiento de riesgos.
- Políticas.
- Control de acceso.
- Control de proveedores.
- Gestión de incidentes.
- Auditorías internas.
- Revisión por la dirección.
- Auditorías de seguimiento periódicas.
Un proveedor que desea obtener la certificación ISO/IEC 27001 debe definir el alcance de su sistema de gestión de la seguridad de la información (SGSI), identificar los activos y los riesgos para la seguridad de la información, seleccionar los controles en una Declaración de Aplicabilidad, realizar auditorías internas, corregir las no conformidades y superar una auditoría externa de certificación.
Regula cuenta con la certificación ISO/IEC 27001:2022 para la dirección ejecutiva, la ingeniería y las ventas de los productos de software de Regula. Además, Regula cuenta con la certificación ISO/IEC 27001:2022 para el diseño, desarrollo, fabricación, venta y mantenimiento de equipos optoelectrónicos y software relacionado.
Tenga en cuenta que ISO/IEC 27001 solo resulta útil cuando el alcance coincide con el producto, el modelo de alojamiento y la entidad jurídica que se están evaluando. Solicite el certificado, la fecha de vencimiento, la declaración de alcance y un resumen de la Declaración de Aplicabilidad.
ISO 9001:2015 e ISO 14001:2015: gestión de la calidad y del medioambiente
ISO 9001 pertenece a la familia de normas ISO 9000 sobre gestión de la calidad y es relevante cuando un proveedor de verificación de identidad también fabrica hardware, dispositivos forenses, lectores de pasaportes o sistemas de inspección de documentos. Proporciona a los compradores pruebas de que la calidad de los productos, las acciones correctivas, el control de proveedores, los comentarios de los clientes, las auditorías internas y la revisión por la dirección se gestionan mediante un sistema certificado, en lugar de procesos improvisados.
ISO 14001 abarca la gestión ambiental. No valida la precisión de la verificación de identidad, pero puede resultar útil en las adquisiciones empresariales y del sector público, donde los compradores pueden evaluar la producción de hardware, el mantenimiento, los residuos, las obligaciones legales, los objetivos ambientales y las políticas de proveedores.
Un proveedor que desea obtener la certificación ISO 9001 debe:
- Documentar su sistema de gestión de la calidad.
- Definir las funciones y los controles de los procesos, y gestionar las no conformidades.
- Demostrar las acciones correctivas.
- Superar auditorías internas y externas.
ISO 14001 añade aspectos ambientales, obligaciones de cumplimiento, objetivos, supervisión, evidencias de auditoría y revisión por la dirección.
Regula cuenta con la certificación ISO 9001:2015 para el desarrollo, la producción y la venta de equipos y sistemas optoelectrónicos. Regula también cuenta con la certificación ISO 14001:2015 para el desarrollo, la producción, el mantenimiento y la venta de equipos optoelectrónicos y software.
ISO 9001 e ISO 14001 no demuestran la precisión de la verificación documental o biométrica, pero aportan garantías útiles cuando la calidad del hardware, la disciplina de producción y los requisitos de contratación pública forman parte de la compra.
ISO/IEC 14443-3 e ISO/IEC 14443-4: comunicación con chips NFC
ISO/IEC 14443-3 abarca la inicialización y la anticolisión de objetos de proximidad sin contacto, mientras que ISO/IEC 14443-4 define el protocolo de transmisión por bloques y la secuencia de activación y desactivación. En la verificación de identidad, estos estándares son relevantes porque los pasaportes electrónicos, los documentos de identidad electrónicos, los permisos de residencia y algunos otros documentos de identidad utilizan comunicación con chips sin contacto.
Un proveedor que afirma ser compatible con estos estándares debe aportar las siguientes evidencias:
- Tipos de documentos compatibles.
- Plataformas móviles y lectores compatibles.
- Comportamiento ante errores de lectura.
- Gestión de APDU.
- Comportamiento según la velocidad de comunicación del chip.
💡 Por ejemplo, durante la verificación NFC, los documentos de identidad electrónicos pueden utilizar diferentes velocidades, como 106 kbps, 212 kbps, 424 kbps, 848 kbps y velocidades de transmisión superiores de hasta 6,78 Mbps.
Regula es compatible con ISO/IEC 14443-3 e ISO/IEC 14443-4 para la verificación NFC. La tecnología de verificación NFC de Regula también figura como conforme con ICAO 9303 y las partes 5.1 y 5.2 de BSI TR-03105.
Aunque la compatibilidad con ISO/IEC 14443 confirma la cobertura de la comunicación con chips, no demuestra por sí sola la capacidad de autenticar completamente un documento. Debe complementarse con evidencias de conformidad con ICAO y BSI, así como de validación de cadenas de certificados.
ISO/IEC 18013-5: licencias de conducir móviles
ISO/IEC 18013-5 define las especificaciones de interfaz para las licencias de conducir móviles (mDL), incluida la comunicación entre una mDL y un lector, así como la interfaz entre el lector y la infraestructura de la autoridad emisora. Abarca la lectura automática de datos de mDL, la autenticación del origen, la verificación de la integridad y la vinculación con el titular.
Un proveedor que afirma ser compatible con mDL debe poder describir:
- Cómo lee y verifica el producto los datos de las mDL.
- Qué métodos de transferencia admite.
- Cómo se comprueban las firmas del emisor.
- Cómo se vincula al titular con la credencial.
- Qué procedimientos alternativos existen.
Regula Document Reader SDK permite verificar mDL conforme a ISO/IEC 18013-5 mediante opciones de QR, NFC y Bluetooth.
La verificación de mDL debe demostrar la autenticidad del emisor, la integridad de los datos y la vinculación con el titular. La lectura básica de códigos QR o NFC no es suficiente para un proceso de identidad regulado.
ISO/IEC 30107-3 (iBeta): detección de ataques de presentación
ISO/IEC 30107-3 es el estándar de pruebas y presentación de informes sobre detección de ataques de presentación biométrica (PAD) que sirve de base para la mayoría de las adquisiciones de soluciones de prueba de vida. Abarca los ataques realizados en el dispositivo de captura biométrica durante la presentación, lo que significa que es muy relevante para la prueba de vida facial y la detección de ataques de presentación, pero no debe interpretarse como una prueba de protección completa contra todos los ataques de inyección, reproducción, emulación, manipulación de sesiones o ataques al backend.
Un proveedor necesita especificar la versión del producto, la plataforma, el dispositivo o canal de captura, la modalidad biométrica, el conjunto de ataques, el plan de pruebas y las métricas. Los indicadores PAD más útiles son APCER, BPCER y las tasas de ausencia de respuesta: APCER mide los ataques aceptados, mientras que BPCER mide los usuarios legítimos rechazados como ataques.
iBeta es uno de los laboratorios independientes de pruebas PAD más conocidos. Los niveles 1, 2 y 3 son categorías de pruebas PAD de iBeta, no estándares ISO independientes; indican la dificultad de los ataques y los criterios de aprobación utilizados durante las pruebas. Un resultado satisfactorio suele documentarse mediante una carta de confirmación de iBeta que demuestra que una versión específica del producto superó las pruebas PAD conforme a ISO/IEC 30107-3.
- El nivel 1 abarca ataques de presentación de menor complejidad que utilizan elementos de bajo costo y requieren poco tiempo de preparación. Permite una tasa de penetración o coincidencia del 0 %, con un BPCER o FNMR no superior al 15 %.
- El nivel 2 introduce elementos más avanzados, un mayor esfuerzo por parte de los evaluadores y un presupuesto más elevado para materiales; permite una tasa de penetración o coincidencia del 1 %, con el mismo límite del 15 % para BPCER o FNMR.
- A finales de 2025, iBeta anunció el nivel 3, que es la categoría más exigente. Utiliza equipos avanzados, máscaras faciales hiperrealistas, entornos especializados y accesorios; permite una tasa de penetración o coincidencia del 5 %, con un límite del 10 % para BPCER o FNMR.
Los productos de Regula han superado las pruebas PAD de iBeta de nivel 1 y nivel 2 conforme a ISO/IEC 30107-3. Resultado público de Regula en el nivel 2 de iBeta: ninguno de los 750 ataques de presentación fue aceptado como una muestra de una persona viva, lo que produjo un APCER del 0 % para ese escenario de prueba.

Nuestra amplia colección de herramientas para realizar ataques de presentación nos permite efectuar pruebas rigurosas y mejorar continuamente nuestro sistema de prueba de vida.
Considere los niveles 1, 2 y 3 de las pruebas PAD de iBeta como evidencias correspondientes a una versión específica del producto evaluado, y no como una garantía general de prueba de vida. Antes de basarse en estos resultados, pregunte si su implementación utiliza la misma versión del SDK/API, plataforma, canal del dispositivo y modalidad de prueba de vida, y solicite evidencias independientes sobre las defensas contra ataques de inyección, reproducción, emulación y abuso de API.
Documento 9303 de ICAO: documentos de viaje de lectura mecánica y electrónicos
El documento 9303 de ICAO es el principal conjunto de estándares para documentos de viaje de lectura mecánica. ICAO enumera partes que abarcan la seguridad de los documentos de viaje de lectura mecánica (MRTD), pasaportes, tarjetas de identidad, visas, almacenamiento biométrico en documentos de viaje electrónicos de lectura mecánica (eMRTD), estructura lógica de datos, mecanismos de seguridad, infraestructura de clave pública (PKI) y sellos digitales visibles.
Un proveedor de verificación de documentos debe poder relacionar sus comprobaciones con:
- Formatos de MRZ y dígitos de control.
- Coherencia entre la zona de inspección visual (VIZ) y la MRZ.
- Reglas específicas de cada tipo de documento.
- Lectura y verificación NFC.
- Grupos de datos LDS.
- Autenticación pasiva.
- Autenticación activa.
- Autenticación de chip.
- Autenticación de terminal (cuando corresponda).
- Sellos digitales visibles.
Regula Document Reader SDK valida los datos de la MRZ conforme a ICAO 9303 e ISO 18013, mientras que la verificación NFC de Regula figura como conforme con ICAO 9303.
El documento 9303 de ICAO distingue las comprobaciones documentales basadas en estándares de la simple captura de datos. Solicite una matriz de cumplimiento que abarque las comprobaciones ópticas, la MRZ, NFC, LDS, PKI y los sellos digitales.
Directrices técnicas de BSI
Las directrices técnicas de BSI son especialmente relevantes para los proyectos de identidad en Alemania y en Europa que requieren un alto nivel de garantía. BSI TR-03105 abarca las pruebas de conformidad de pasaportes electrónicos y tiene como objetivo facilitar la interoperabilidad internacional de los documentos de viaje electrónicos.
BSI TR-03135 se desarrolló en colaboración con organismos policiales alemanes y aborda la inspección moderna de documentos asistida por máquinas. En la práctica, las afirmaciones de conformidad con BSI siempre deben especificar la directriz técnica, la versión, la función del producto y el tipo de evidencia, porque «conforme con BSI» puede referirse a cuestiones muy diferentes.
La verificación NFC de Regula es compatible con las partes 5.1 y 5.2 de BSI TR-03105. Los materiales de Regula Document Reader SDK también hacen referencia al procesamiento de resultados XML conforme a BSI TR-03135 v2.5.
Pregunte si la afirmación del proveedor se refiere a pruebas de conformidad de pasaportes electrónicos, formatos de resultados, comprobación de identidad u otro ámbito de BSI.
ETSI y eIDAS
ETSI TS 119 461 define los requisitos de políticas y seguridad para los componentes de servicios de confianza que realizan la comprobación de identidad de los sujetos de dichos servicios. Abarca el inicio del proceso, la recopilación de evidencias, la validación de evidencias, la vinculación del solicitante, los resultados de la comprobación de identidad, la conservación de evidencias y los niveles básico o ampliado de comprobación de identidad.
El estándar incluye detalles prácticos sobre la comprobación de identidad. Para la comprobación remota mediante un documento de identidad físico, hace referencia a ejemplos de calidad de captura de video, como 25 fps y una resolución de 1280×720 o 720×1280, exige la detección de ataques de presentación para capturar a una persona viva, requiere comprobaciones contra imágenes faciales generadas o manipuladas artificialmente y aborda la prevención y detección de ataques de inyección biométrica.
eIDAS 2.0 es el marco jurídico de la UE para la identificación electrónica y los servicios de confianza, ahora vinculado al Marco Europeo de Identidad Digital y a la evolución hacia las carteras de identidad digital.
La evaluación de un proveedor debe vincular las afirmaciones sobre ETSI y eIDAS con un caso de uso específico: onboarding para firmas electrónicas cualificadas (QES), emisión de certificados cualificados, onboarding de proveedores de servicios de confianza, comprobación de identidad relacionada con carteras digitales u otro escenario de servicios de confianza.
Regula es miembro de pleno derecho de ETSI en la categoría de proveedor de servicios y presenta públicamente sus flujos de trabajo como alineados con los requisitos de eIDAS y ETSI.
Las afirmaciones sobre ETSI y eIDAS deben vincularse con un flujo de trabajo específico y una versión concreta del estándar. Solicite el documento ETSI, el nivel de comprobación de identidad, la correspondencia con el caso de uso y la distribución de responsabilidades entre el proveedor, el cliente y el proveedor de servicios de confianza.
NIST FATE: estimación y verificación de edad
NIST FATE Age Estimation & Verification es una evaluación independiente de algoritmos que estiman la edad a partir de fotografías faciales. No es una certificación, pero constituye una de las referencias públicas más sólidas para evaluar la precisión de la estimación de edad, las decisiones de acceso restringido por edad, las variaciones demográficas, los tiempos de procesamiento y el comportamiento ante errores de procesamiento.
Para participar, es necesario proporcionar una API de C++ encapsulada, ejecutar un paquete de validación, realizar un envío cifrado y someterse a las pruebas de NIST. NIST publica métricas como el error absoluto medio, la precisión dentro de márgenes de tres y cinco años, la tasa de falsos positivos, la tasa de falsos negativos, el tiempo medio de evaluación y la tasa de errores de procesamiento.
Por ejemplo, Regula comunicó el mejor rendimiento en estimación general de edad y una posición entre los tres primeros participantes en los escenarios Challenge 25 y Child Online Safety (cuanto más bajos sean los valores, mejores serán los resultados).
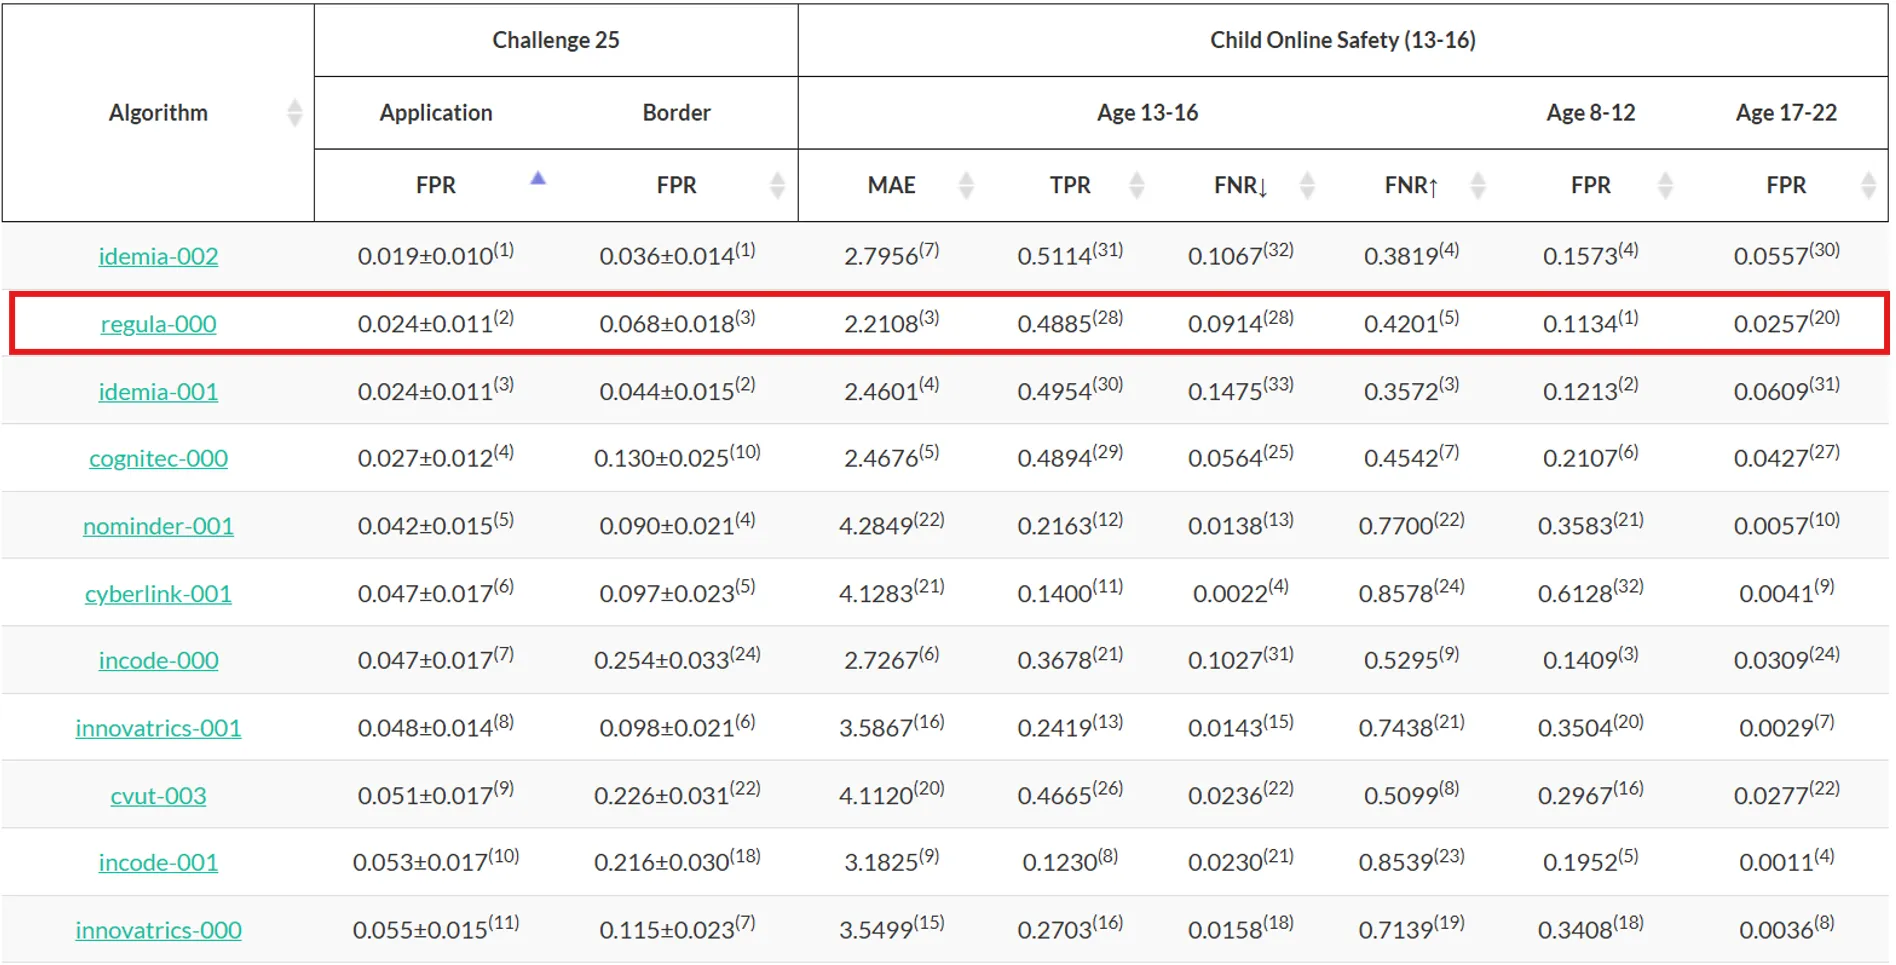
Los resultados de NIST FATE son valiosos cuando la estimación de edad influye en el onboarding, el acceso restringido por edad o los controles de seguridad infantil.
Por qué las soluciones fragmentadas pueden resultar insuficientes
Naturalmente, no todas las certificaciones de verificación de identidad se centran en lo mismo, y un proveedor puede destacar en un área y, aun así, presentar deficiencias en otra. Un sistema puede contar con pruebas de vida rigurosas, pero comprobaciones documentales deficientes; o con una sólida capacidad de lectura NFC, pero una gestión inadecuada de las fuentes de certificados.
Y cuanto más fragmentada esté la infraestructura de verificación de identidad, más difícil resultará garantizar que no existan esas deficiencias. Por eso, una solución integral como la plataforma de verificación de identidad de Regula puede aportar mucha más coherencia a la gestión del ciclo de vida de la identidad, con comprobaciones documentales de alta calidad, biometría, prueba de vida, verificación NFC, controles de listas, almacenamiento, análisis y controles de flujos de trabajo diseñados para funcionar conjuntamente.
Más concretamente, la plataforma de verificación de identidad de Regula ofrece:
- Gestión del ciclo de vida de la identidad: Gestione la verificación, la reverificación, el estado de los usuarios y el historial de revisiones en un único lugar, en lugar de tratar la verificación de identidad como una comprobación documental puntual.
- Gestión de flujos de trabajo: Configure flujos de verificación de identidad para diferentes productos, niveles de riesgo, regiones y grupos de usuarios, combinando comprobaciones documentales, biometría, verificación NFC, controles de listas, verificación de edad y revisión manual cuando sea necesario.
- Gestión de casos: Proporcione a los equipos de cumplimiento normativo, prevención del fraude y operaciones un espacio de trabajo compartido para los casos de identidad, cumplimiento y fraude, con un historial de decisiones y registros de auditoría más claros.
- Verificación de documentos y chips: Utilice la experiencia de Regula en documentos, sus más de 16,500 plantillas de documentos de identidad, su compatibilidad con ICAO 9303, verificación NFC, ISO/IEC 14443-3/-4, ISO/IEC 18013-5 para mDL y determinadas directrices técnicas de BSI dentro de un mismo entorno de verificación de identidad.
- Comprobaciones biométricas y de edad: Combine la comprobación de los rostros, la prueba de vida y la verificación de edad en el proceso de identidad, con evidencias públicas como las pruebas PAD de iBeta de nivel 1 y nivel 2 conforme a ISO/IEC 30107-3 y los resultados de estimación de edad de NIST FATE.
- Controles KYC y de listas: Añada comprobaciones KYC, controles AML/PEP, bases de datos, listas de vigilancia y confirmación de edad al mismo flujo de trabajo, de modo que la verificación y la evaluación de riesgos no se gestionen como procesos independientes.
- Implementación y control operativo: Elija entre una implementación en la nube alojada o una implementación 100 % local, según los requisitos de privacidad, seguridad, residencia de datos y TI, con el respaldo de las certificaciones de sistemas de gestión ISO/IEC 27001:2022, ISO 9001:2015 e ISO 14001:2015 de Regula.
¿Le interesa saber cómo la plataforma de verificación de identidad de Regula puede mejorar su proceso de verificación de documentos de identidad? Hablemos.