.webp)
En breve: los agentes de IA están convirtiendo la verificación de identidad en un problema relacionado con el actor: una sesión puede contener credenciales válidas, pero es un software, y no una persona, quien completa el flujo. Dado que una cuarta parte de las organizaciones ya considera a los agentes de IA una amenaza, deben existir reglas que determinen cuándo se permite la automatización, cuándo activa verificaciones adicionales y cuándo pasa a considerarse un posible abuso.
Los deepfakes ya nos han demostrado lo rápido que una amenaza de IA puede pasar de ser un tema de nicho a convertirse en un escenario habitual de KYC. Y, aunque siguen teniendo tanta relevancia como siempre, puede que haya llegado el momento de que aparezca en escena un tipo de peligro completamente nuevo.
Según nuestra encuesta más reciente, el 26 % de los encuestados ya considera que los agentes de IA que actúan en nombre de los usuarios representan una amenaza para la identidad. Esto significa que una de cada cuatro organizaciones ya se está planteando una pregunta que los equipos de verificación de identidad rara vez han tenido que responder: ¿quién, o qué, está completando el flujo de verificación?
Y hay más.
En este artículo, analizamos cinco cifras clave del informe de Regula “La nueva configuración de las amenazas de identidad” que muestran cómo perciben las amenazas de identidad los responsables de la toma de decisiones de todo el mundo y qué implica esto para el futuro de la verificación de documentos de identidad.
Estos son datos originales del estudio global de Regula sobre la actividad de identidad asistida por IA y las amenazas de identidad en los sectores de banca, servicios financieros, criptomonedas, telecomunicaciones, gobierno y videojuegos en el Reino Unido, Estados Unidos, Alemania, Singapur, Emiratos Árabes Unidos, Brasil y México.
Reciba publicaciones como esta en su bandeja de entrada con el resumen quincenal del blog de Regula
El 98 % está preocupado por las amenazas relacionadas con la identidad
Aunque no es una cifra sorprendente en 2026, un nivel de preocupación tan elevado adquiere mayor relevancia cuando se analiza quiénes respondieron a la encuesta.
La muestra no se limitó a responsables de KYC ni a analistas de fraude: incluyó a diversos responsables de la toma de decisiones, como propietarios/fundadores, directores, ejecutivos de nivel C y gerentes generales. Los encuestados también diferían en cuanto a su cercanía con las tareas relacionadas con el fraude: para algunos, la detección/prevención del fraude era su principal responsabilidad; para otros, era una de varias responsabilidades.
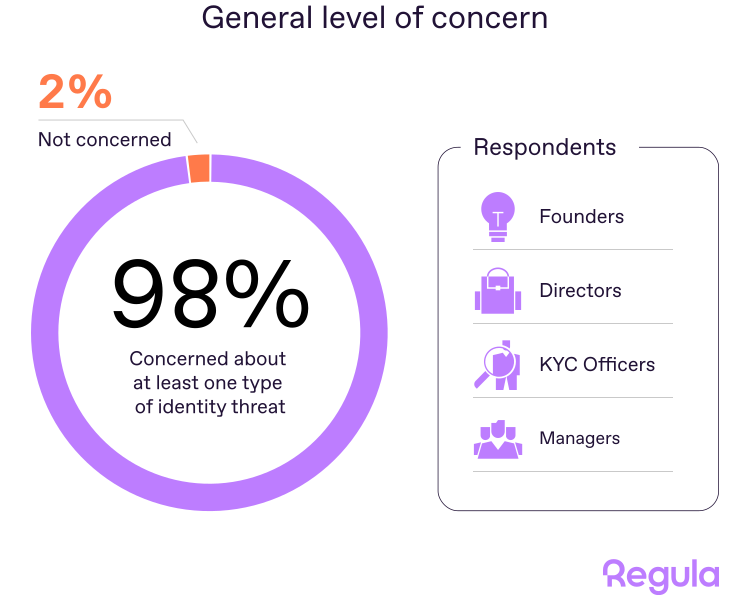
Esto significa que el riesgo de identidad no solo está siendo señalado por especialistas que trabajan con el fraude durante el onboarding, sino también por personas con otras prioridades empresariales. Los responsables de KYC pueden aprovechar esta circunstancia al hablar con la dirección: el nivel casi universal de preocupación puede ayudar a priorizar e invertir en controles sólidos.
Dicho esto, la inversión debe ser inteligente. El enfoque principal no debería consistir en añadir más comprobaciones al flujo de trabajo, sino en construir un ecosistema sólido de verificación de identidad que pueda garantizar la plena integridad de las señales de identidad.
Algunas áreas de mejora que conviene considerar:
-
Integridad de la captura: comprobaciones de prueba de vida más sólidas, protección contra la inyección de cámara, ataques de repetición, contenido generado, máscaras y rutas de captura manipuladas.
-
Autenticidad de las evidencias: comprobaciones documentales y biométricas capaces de detectar evidencias de identidad alteradas, generadas, reutilizadas o incoherentes.
-
Visibilidad: un inventario claro de las herramientas asistidas por IA utilizadas en la verificación de identidad, qué evalúa cada herramienta y cómo afectan sus resultados a la aprobación, el rechazo o la revisión.
-
Registros aptos para auditoría: expedientes que conserven las evidencias presentadas, las reglas activadas, los resultados de los proveedores, las notas de los revisores, el historial de anulaciones y la justificación final.
-
Responsabilidad y pruebas: equipos designados para gestionar los umbrales, las anulaciones, el rendimiento de los proveedores, las escalaciones y los cambios en las reglas posteriores a incidentes.
El 35 % señala los deepfakes como motivo de preocupación, casi al mismo nivel que el fraude documental y la suplantación de identidad
La conclusión clave no es que los deepfakes superen a otras amenazas, sino que ahora se encuentran en el mismo nivel de preocupación que dos problemas clásicos de KYC: los datos de identidad robados y reutilizados y los documentos falsos o alterados.
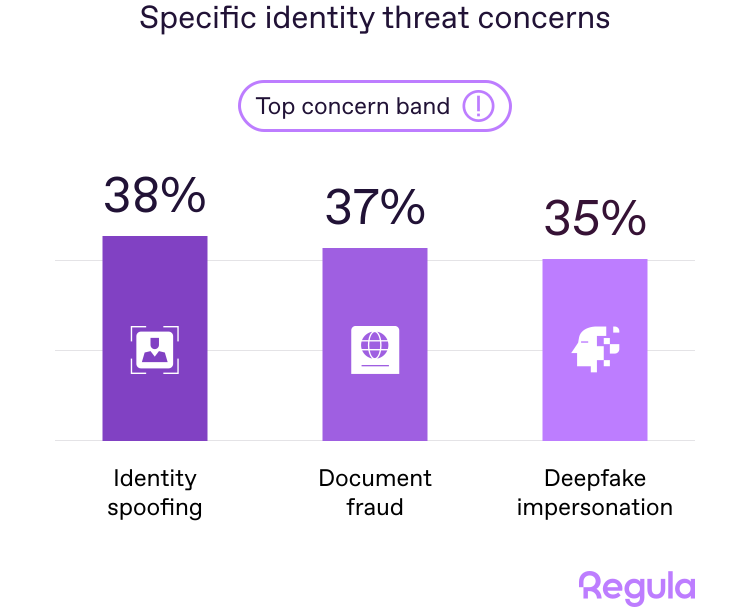
Se trata de un hallazgo importante, ya que los otros dos son problemas conocidos desde hace décadas, mientras que los deepfakes están irrumpiendo con fuerza en el mundo de KYC. Los contenidos sintéticos han pasado oficialmente de ser un tema especializado de fraude a formar parte de la planificación general de riesgos de identidad.
La respuesta práctica consta de tres partes:
-
Considere la prueba de vida y la integridad de la captura como requisitos innegociables. Una comprobación de los rostros es menos fiable si el sistema no puede demostrar que los datos biométricos se capturaron en vivo, a través de una ruta de captura confiable y durante la sesión. Por lo tanto, las comprobaciones de deepfakes deben combinarse con resistencia frente a ataques de repetición e inyección, detección de contenido generado y reglas para capturas con un nivel de confianza bajo.
-
Vincule el resultado biométrico con el documento y la sesión. Un intento con deepfake puede incluir una imagen real de un documento robado, un documento de identidad manipulado, datos personales reutilizados o un comportamiento sospechoso del dispositivo. El expediente de decisión debe mostrar cómo se relacionan estas señales entre sí, en lugar de mantener el resultado documental, el resultado biométrico y los indicadores de fraude en sistemas separados.
-
Haga que las sospechas de deepfake puedan revisarse. Los analistas necesitan etiquetas claras, como posible contenido generado, riesgo de repetición, riesgo de inyección, prueba de vida fallida, discrepancia facial, incoherencia documental o automatización incierta. Estas etiquetas deben determinar si el caso se aprueba, se somete a comprobaciones adicionales, se envía a revisión manual, se bloquea o se investiga.
El 26 % ya considera una amenaza a los agentes de IA que actúan en nombre de los usuarios
Pasando de una amenaza de IA a otra, encontramos un elemento que obtuvo una posición sorprendentemente alta: los agentes de IA. Aunque menos personas los consideran un peligro que a los deepfakes, plantean un tipo completamente nuevo de problema para la verificación de identidad: es posible que los sistemas de identidad tengan que verificar no solo las evidencias, sino también al actor que está detrás de la sesión.
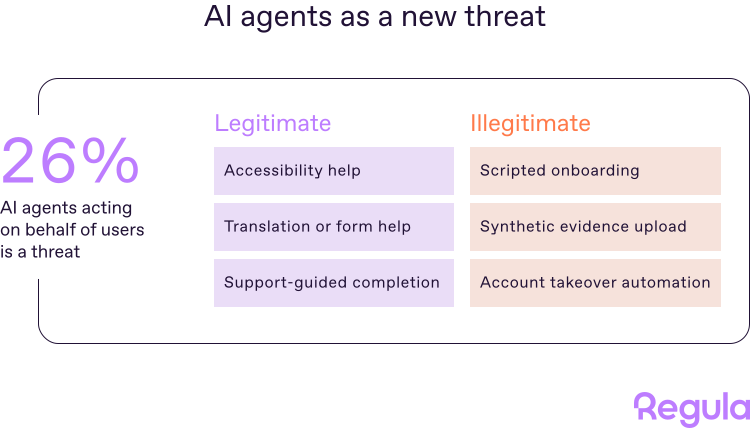
Parte de esta actividad puede ser legítima: un cliente real puede utilizar software de accesibilidad, un asistente del navegador, herramientas de traducción, funciones de autocompletado o un delegado autorizado. En términos más generales, los asistentes de IA están empezando a realizar tareas digitales habituales en nombre de los usuarios: rellenar formularios, comparar ofertas, reservar boletos, ponerse en contacto con empresas o ayudar a los usuarios a completar procesos en línea de varios pasos.
Otros casos pueden ser abusivos: un estafador puede utilizar un agente para probar numerosas variantes de onboarding, llevar a cabo una apropiación de cuentas, presentar evidencias sintéticas o completar pasos de verificación a gran escala.
Por eso, si un software completa una parte del flujo de identidad, los equipos deben saber si el usuario lo autorizó, si la acción está permitida, si se necesita una confirmación más sólida y si el caso debe revisarse.
Los equipos de KYC deben establecer reglas para la actividad de identidad operada por máquinas:
-
Defina la asistencia permitida: herramientas de accesibilidad, gestores de contraseñas, herramientas de traducción, flujos guiados por el servicio de soporte y otros asistentes aceptados.
-
Defina las acciones restringidas: completar formularios, cargar documentos, realizar capturas biométricas, ejecutar pasos de recuperación y efectuar cambios de alto riesgo en una cuenta pueden requerir una nueva confirmación por parte del usuario.
-
Detecte patrones de automatización: reintentos repetidos, tiempos programados mediante scripts, uso de emuladores, comportamiento inusual del dispositivo, patrones de sesión copiados e intentos masivos.
-
Vincule las acciones sensibles a una persona: utilice prueba de vida, comprobaciones adicionales, comprobaciones de dispositivos confiables o reautenticación cuando la acción genere un riesgo.
-
Registre la decisión: indique cuándo se sospechó, permitió, revisó, bloqueó o escaló una automatización.
El 87 % observó intentos asistidos por IA o automatizados de superar la verificación en los últimos 12 meses
Aunque grandes proporciones de los encuestados indicaron un uso indebido de IA sospechado o confirmado (35 % y 32 %, respectivamente), un grupo igualmente considerable observó “comportamiento automatizado/programado mediante scripts”. Merece la pena analizar este aspecto porque un comportamiento automatizado no implica automáticamente un intento de fraude de identidad, como se explicó en la sección anterior.
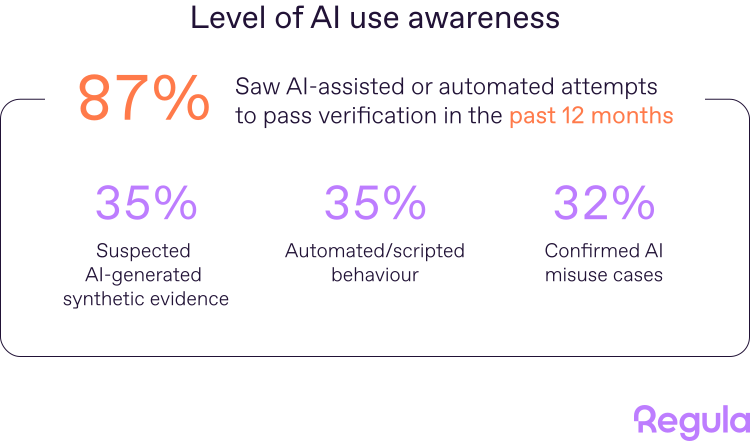
Un comportamiento que parece automatizado puede proceder de scripts de fraude, bots o herramientas de ataque, pero también puede originarse en gestores de contraseñas, herramientas de accesibilidad, dispositivos administrados, flujos asistidos por soporte o automatizaciones legítimas del lado del usuario. Y el gran riesgo reside en clasificar demasiado rápido cada señal de identidad de este tipo como inofensiva o fraudulenta.
Por eso, los equipos de KYC deben asegurarse de que sus sistemas de verificación de identidad y sus equipos de revisión puedan distinguir y etiquetar la asistencia legítima, la automatización sospechosa, las evidencias sintéticas y los abusos confirmados.
Esto también cambia la evaluación de proveedores: se debe preguntar a los proveedores de verificación de identidad cómo detectan documentos generados por IA, contenidos deepfake, ataques de inyección, datos biométricos repetidos y sesiones programadas mediante scripts, pero también cómo se registran esos hallazgos para que los analistas puedan revisarlos y auditarlos.
El 69 % afirma que el uso de herramientas asistidas por IA es habitual en los flujos de verificación de identidad, pero solo el 39 % tiene una visibilidad clara
Como comentamos, el uso de IA puede incluir a un cliente real que recurre a software de accesibilidad, herramientas de traducción, funciones de autocompletado, gestores de contraseñas u otro tipo de asistencia. Al mismo tiempo, también puede incluir un script, un bot, un operador de fraude o un sistema de IA que ayude a alguien a presentar evidencias de identidad sintéticas.
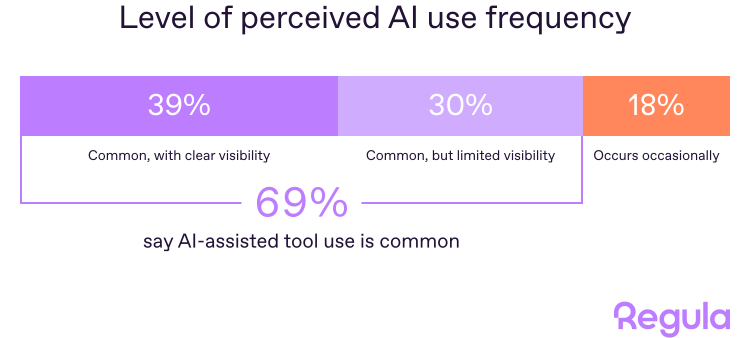
Dado lo habitual que se ha vuelto la IA, una visibilidad limitada genera riesgos prácticos. Si la visibilidad es deficiente, la asistencia legítima puede considerarse sospechosa, mientras que una automatización arriesgada puede parecer un comportamiento normal del usuario. Los analistas pueden observar tiempos extraños, reintentos repetidos, comportamientos de captura inusuales o evidencias incoherentes y, aun así, carecer del contexto suficiente para decidir si el caso debe aprobarse, rechazarse o enviarse a revisión manual.
Por eso, los equipos de KYC deben crear una taxonomía del uso de IA por parte de clientes y actores externos para la verificación de identidad.
Cada caso debe etiquetarse en términos operativos:
-
asistencia legítima al usuario;
-
comportamiento programado mediante scripts o automatizado;
-
posibles evidencias sintéticas;
-
riesgo de repetición o inyección;
-
sospecha de deepfake o contenido generado;
-
atribución incierta;
-
abuso confirmado.
La taxonomía debe vincularse directamente con las reglas de revisión. Algunos casos pueden requerir una verificación adicional, otros pueden enviarse a revisión manual, otros pueden bloquearse y algunos pueden permitirse si cuentan con las evidencias adecuadas.
BONIFICACIÓN: correlaciones reveladoras que arrojan más luz sobre la percepción de las amenazas
A partir de los resultados de nuestra encuesta, hemos identificado dos correlaciones relevantes que muestran que determinados grupos tienen más probabilidades que otros de reconocer las amenazas de identidad nativas de la IA, especialmente los deepfakes.
NOTA: estas correlaciones no deben interpretarse como afirmaciones de causa y efecto.
El grado de visibilidad cambia la forma de identificar las amenazas
Si las organizaciones tienen poca visibilidad sobre el uso de herramientas asistidas por IA, es mucho menos probable que identifiquen los deepfakes como amenazas (18%) y más probable que señalen el fraude documental (45%), en comparación con aquellas que tienen una visibilidad elevada.
Si las organizaciones tienen una visibilidad elevada, un notable 41% señala los deepfakes y solo un 32% señala el fraude documental.
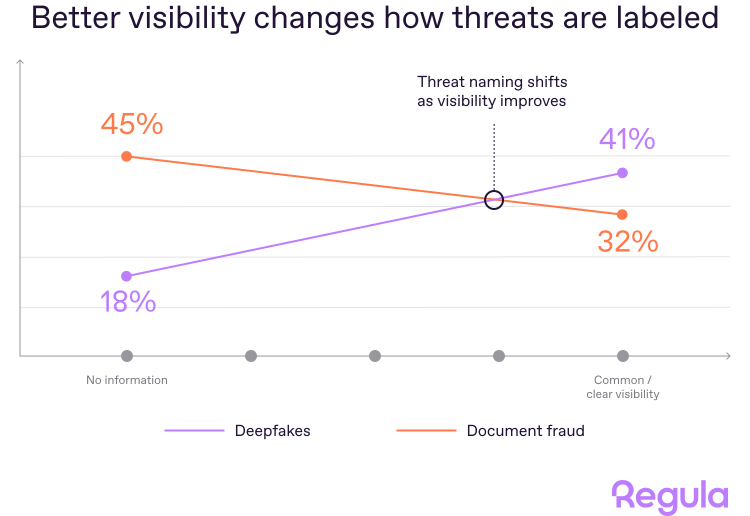
Cuando la visibilidad es escasa, los equipos pueden recurrir a categorías conocidas. Un caso sospechoso de verificación de identidad puede etiquetarse como fraude documental porque esa es la categoría más antigua y familiar.
Cuando la visibilidad mejora, el mismo tipo de caso puede dividirse en componentes más precisos: documento falso o alterado, selfie generada, riesgo de repetición, riesgo de inyección, comportamiento programado mediante scripts o automatización incierta.
La responsabilidad específica sobre el fraude mejora el reconocimiento de los deepfakes
La preocupación por los deepfakes es mayor entre los encuestados cuya principal responsabilidad es la detección/prevención del fraude: 38%, frente al 29% entre aquellos para quienes el fraude es una de varias funciones.
.svg)
Esto recuerda que la suplantación generada por IA puede ser difícil de identificar como una categoría independiente cuando nadie dispone de tiempo dedicado específicamente a conectar las pistas. Una prueba de vida fallida, una selfie sospechosa, una imagen reutilizada de un documento, reintentos extraños y una anomalía del dispositivo pueden quedar repartidos entre distintas notas de revisión si nadie se responsabiliza de identificar el patrón.
Esto es especialmente importante en el caso de los deepfakes, porque rara vez aparecen como un incidente aislado de “rostro falso”. Pueden ir acompañados de datos de identidad robados, documentos manipulados, intentos de repetición, riesgo de inyección o comportamiento programado mediante scripts. Sin una revisión específica, estos elementos pueden tratarse como fricciones no relacionadas en lugar de como un único intento coordinado relacionado con la identidad.
Conclusión clave
Las dos correlaciones están unidas por una hipótesis: el riesgo de identidad asociado a la IA se vuelve más claro cuando los equipos pueden identificarlo, verlo y asumir su responsabilidad.
No demuestran causalidad, pero sí muestran dónde pueden mejorar los equipos de KYC. Los deepfakes y las amenazas de identidad asistidas por IA son más fáciles de gestionar cuando no quedan ocultos bajo etiquetas genéricas, dispersos entre equipos o tratados como alertas técnicas aisladas.
Más información sobre la nueva configuración de las amenazas de identidad, a un clic
El informe completo de la encuesta de Regula está disponible públicamente (en inglés), de forma gratuita y sin condiciones.
¿Quiere saber cómo puede Regula ayudar a proteger su empresa frente al fraude de identidad impulsado por IA? Hable con nuestros expertos.