

En nuestra opinión, el segundo trimestre de 2026 demostró cuánto riesgo se acumula en torno a las evidencias generadas por numerosas verificaciones de identidad. Por supuesto, los documentos de identidad, los registros biométricos, las decisiones sobre la edad, los identificadores de cuentas y los registros de verificación reducen inicialmente el riesgo, pero después se convierten en un riesgo en sí mismos cuando se almacenan con controles insuficientes o se consideran confiables sin pruebas suficientes de la sesión.
Esta llamada deuda de señales de identidad genera responsabilidades futuras y puede convertirse en material aprovechable para una filtración de datos.
En este resumen de noticias sobre verificación de documentos de identidad, analizamos cinco incidentes importantes que, aunque pertenecen a sectores diferentes, ponen de manifiesto el mismo problema operativo: cómo se capturan, verifican, almacenan, reutilizan y atacan las señales de identidad, y cómo se justifican posteriormente.
Suscríbase para recibir un resumen quincenal del blog de Regula
1. Instructure (Canvas): cuentas consideradas confiables sin verificar
Qué ocurrió
La plataforma Canvas de Instructure protagonizó una de las noticias más destacadas sobre verificación de documentos de identidad del segundo trimestre después de que ShinyHunters se atribuyera el robo de datos y la alteración de los portales de inicio de sesión de Canvas. Instructure afirmó que detectó actividad no autorizada el 29 de abril y posteriormente desconectó partes de Canvas mientras investigaba el incidente y restablecía el servicio.
Según informes públicos, los datos expuestos incluían nombres, direcciones de correo electrónico, números de identificación de estudiantes y algunos mensajes privados; Instructure afirmó que las contraseñas, las fechas de nacimiento, los identificadores gubernamentales y la información financiera no formaban parte del conjunto de datos cuya exposición se había confirmado.
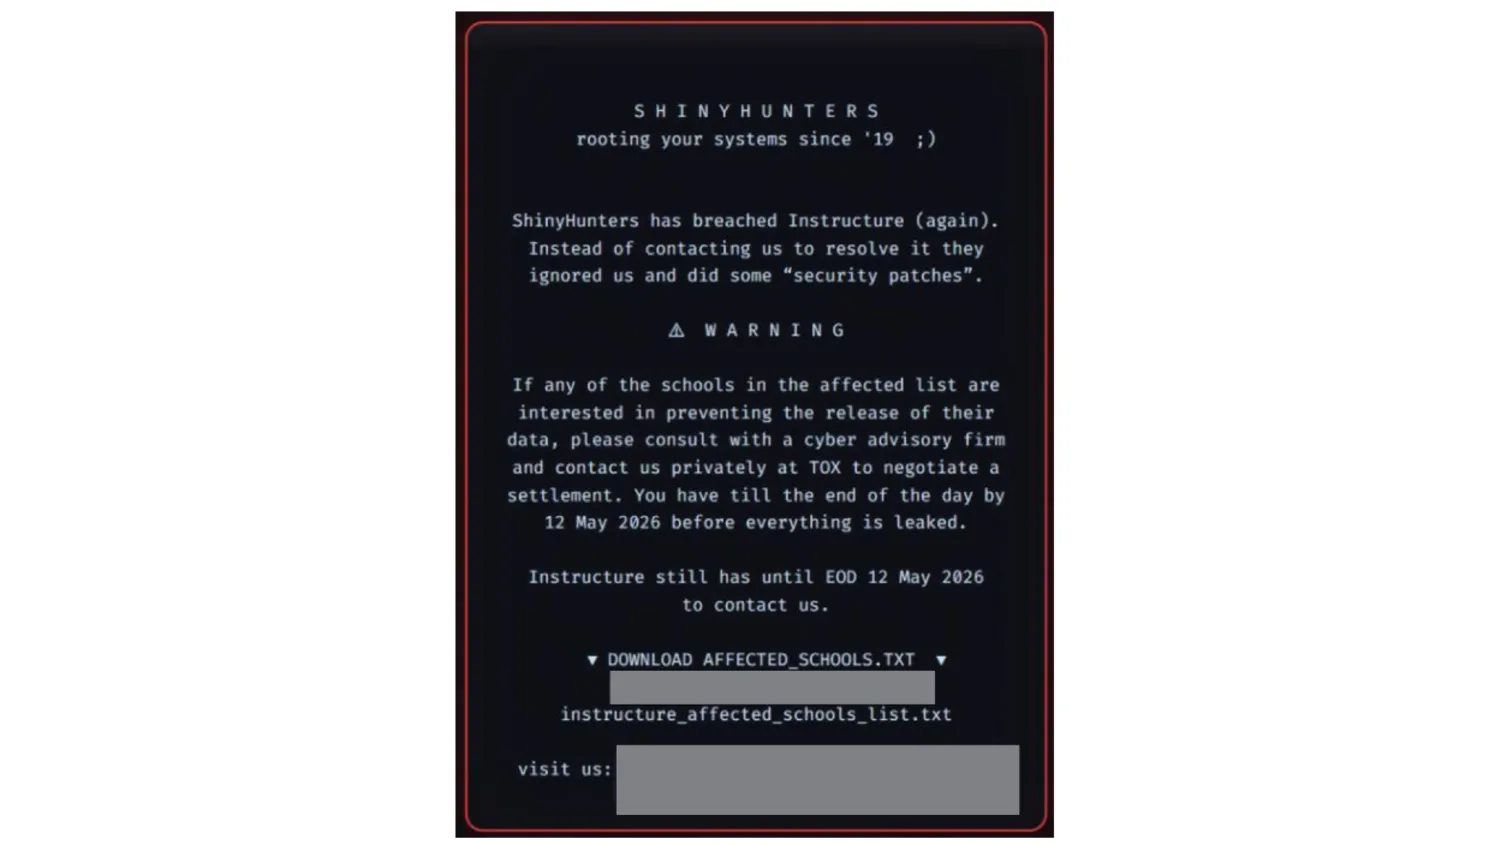
El incidente adquirió mucha más visibilidad el 7 de mayo, cuando las páginas de inicio de sesión de Canvas de aproximadamente 330 centros educativos fueron alteradas para mostrar un mensaje de extorsión.
Posteriormente, Instructure afirmó que había llegado a un acuerdo con los hackers para que eliminaran los datos robados, aunque también reconoció que no podía garantizarse por completo su eliminación.
Por qué ocurrió (probablemente)
La oficina Federal Student Aid del Departamento de Educación de Estados Unidos señaló que Instructure había confirmado públicamente que los atacantes comprometieron Canvas a través de cuentas Free-for-Teacher, un tipo de cuenta gratuita que suele utilizarse fuera de entornos administrados por empresas. La alerta de seguridad de FSA mencionó el mayor riesgo asociado a las cuentas sin autenticación multifactor (MFA) e instó a los centros educativos a renovar las credenciales de las integraciones, los conectores de inicio de sesión único (SSO) y las claves API.
Esto convierte el incidente en un problema relacionado con la concesión de confianza: las plataformas educativas necesitan saber quién puede crear aulas, invitar usuarios, enviar mensajes, utilizar integraciones y acceder a datos institucionales. Cuando las cuentas gratuitas o sometidas a verificaciones mínimas pueden acceder a áreas del producto que los usuarios consideran confiables, la creación de cuentas pasa a formar parte del modelo de riesgo de identidad.
Qué hacer para evitar un caso similar
-
Verifique quién puede crear aulas, espacios de trabajo, entornos de clientes o espacios de revisión considerados confiables, especialmente cuando esas cuentas pueden invitar usuarios o enviar mensajes.
-
Aplique verificaciones más estrictas a los programas de cuentas gratuitas, de autoservicio o sometidas a revisiones mínimas si pueden acceder a datos institucionales, integraciones o páginas de inicio de sesión compartidas.
-
Supervise los procesos de creación de cuentas para detectar invitaciones masivas, mensajes inusuales, uso anómalo de API o cambios en el contenido visible de las páginas de inicio de sesión.
2. Carnival Corporation: acceso obtenido mediante ingeniería social
Qué ocurrió
Carnival Corporation confirmó una filtración de datos que afectó a 5.995.277 personas, según informes públicos basados en la notificación presentada por la empresa ante la Fiscalía General de Maine. En su propia notificación alternativa, la empresa indicó que un actor no autorizado utilizó técnicas de ingeniería social para engañar a un empleado y obtener acceso a una parte limitada de su sistema informático. Carnival afirmó que el 22 de abril determinó por primera vez que se había copiado información personal.
Según los informes, los datos expuestos incluían nombres, direcciones postales, direcciones de correo electrónico, números de teléfono, fechas de nacimiento y números de documentos de identidad expedidos por autoridades gubernamentales, como pasaportes y licencias de conducir. BleepingComputer y otros medios relacionaron el incidente con el mencionado grupo ShinyHunters, que también se atribuyó varios otros intentos de extorsión a gran escala durante 2026.
Por qué ocurrió (probablemente)
La propia notificación de Carnival señala la ingeniería social dirigida al personal como vía de entrada. El atacante no necesitaba hacerse pasar por un pasajero; solo necesitaba obtener acceso como empleado a una parte de la infraestructura informática que almacenaba datos de pasajeros.
Esto es importante porque los permisos del personal suelen estar estrechamente relacionados con las evidencias de identidad. Las herramientas de soporte, reservas, revisión de fraude y operaciones pueden mostrar números de pasaporte, campos de documentos, estados de verificación, archivos adjuntos de casos o resultados de búsquedas masivas. Si una cuenta de empleado puede mostrar o exportar esos campos, esa cuenta forma parte del sistema de comprobación de identidad.
Qué hacer para evitar un caso similar
-
Oculte de forma predeterminada los números de pasaporte y licencia de conducir en las herramientas de soporte, reservas y operaciones.
-
Exija una autenticación adicional del personal para exportar datos de identidad, realizar búsquedas masivas, modificar estados de verificación y anular decisiones manualmente.
-
Separe los permisos de gestión de reservas de los permisos de acceso a evidencias de identidad, ya que muchos empleados necesitan consultar información sobre los pasajeros sin acceder a todos los campos de sus documentos.
3. France Titres (ANTS): exposición de datos estáticos
Qué ocurrió
France Titres, la agencia responsable del portal ANTS para documentos oficiales y servicios de matriculación de vehículos, detectó un incidente de seguridad el 15 de abril. La agencia afirmó que el incidente podría haber expuesto datos de cuentas particulares y profesionales de ants.gouv.fr. La actualización oficial enumeró posibles campos afectados, como el identificador de inicio de sesión, el tratamiento, los apellidos, los nombres, la dirección de correo electrónico, la fecha de nacimiento, el identificador único de cuenta y, en algunos casos, la dirección postal, el lugar de nacimiento y el número de teléfono.
Una actualización posterior situó en 11,7 millones el número de cuentas potencialmente afectadas. El Ministerio también afirmó que las investigaciones realizadas hasta ese momento descartaban la exposición de expedientes de trámites adicionales, archivos adjuntos y datos biométricos, y que los datos divulgados no permitían acceder ilegítimamente a las cuentas identificadas del portal.
Por qué ocurrió (probablemente)
El riesgo para la verificación de documentos de identidad surge de lo que pueden permitir los datos expuestos una vez que salen de un portal oficial. Los nombres, las fechas de nacimiento, las direcciones, los números de teléfono y los identificadores de cuentas pueden hacer más convincentes los intentos de phishing o los abusos de los procesos de recuperación de cuentas, incluso cuando no permiten acceder directamente al portal.
La principal lección es que los datos personales correctos pueden seguir siendo pruebas poco fiables. Por ejemplo, una fecha de nacimiento puede coincidir con la de la persona real y, aun así, estar ampliamente expuesta. Por eso, los campos estáticos pierden fiabilidad cuando se han copiado de una fuente confiable y pueden reutilizarse en otros lugares.
Qué hacer para evitar un caso similar
-
No permita que los datos personales estáticos sean la única base para la recuperación de cuentas o la reverificación, incluso cuando los datos sean correctos.
-
Considere la exposición de datos a través de portales de servicios oficiales como un motivo para aplicar verificaciones adicionales durante la recuperación de cuentas, la presentación de nuevos documentos, los cambios de dirección o la configuración de pagos.
-
Base las decisiones de mayor riesgo en pruebas más sólidas: autenticidad de los documentos, vinculación biométrica, captura confiable e historial de la cuenta.
4. Telegram: herramientas para eludir las verificaciones KYC
Qué ocurrió
En abril, varios informes basados en una investigación de MIT Technology Review describieron un mercado creciente en Telegram de herramientas diseñadas para eludir las verificaciones faciales de KYC. Biometric Update y otros medios que resumieron la investigación señalaron que los investigadores identificaron canales o grupos públicos de Telegram que vendían herramientas de cámaras virtuales, datos biométricos robados, contenido deepfake y métodos para eludir las verificaciones biométricas faciales utilizadas por instituciones financieras, servicios de criptomonedas y aplicaciones de pago.
Este caso se diferencia de los demás porque no se trata de una filtración de datos de una sola empresa. Es más apropiado entenderlo como un caso relacionado con el mercado del fraude: las herramientas para eludir KYC se empaquetan, anuncian y venden a personas que no necesitan desarrollarlas por su cuenta.
Por qué ocurrió (probablemente)
El detalle más útil de los informes es el método de la cámara virtual. En lugar de utilizar la transmisión en vivo de la cámara de un teléfono para una prueba de vida, un defraudador puede intentar sustituirla por un video, una imagen, un deepfake u otra fuente multimedia. Esto traslada el ataque a una etapa anterior a la decisión de verificación, directamente al proceso de captura.
Esto afecta directamente a cómo los equipos de KYC deben interpretar los resultados biométricos. Una coincidencia facial correcta tiene un valor limitado si se ha sustituido la transmisión de la cámara. La prueba de vida debe resistir los ataques de inyección y reproducción, no solo los ataques con fotografías impresas o pantallas. Los datos del documento, el rostro, el dispositivo y la sesión deben analizarse conjuntamente, ya que las discrepancias entre ellos pueden ser la señal de alerta más clara.
Qué hacer para evitar un caso similar
-
Pruebe la resistencia de los procesos de incorporación de clientes frente a cámaras virtuales, videos inyectados, emuladores, herramientas de control remoto y manipulación de aplicaciones, no solo frente a ataques con fotografías impresas.
-
Considere que la comprobación de los rostros y la prueba de vida son insuficientes sin verificaciones del canal de captura.
-
Proporcione a los revisores un único expediente que contenga los resultados de las verificaciones documentales, biométricas, del dispositivo y de la sesión, para que las discrepancias sean visibles.
5. Youngtek Solutions y First Time Videos: ausencia de controles de verificación de edad
Qué ocurrió
Las medidas de Ofcom relacionadas con la verificación de edad durante el segundo trimestre dieron al período un cierre marcado por la intervención regulatoria. En mayo, Ofcom multó a Youngtek Solutions con un total de 600.000 libras esterlinas: 500.000 libras por no utilizar métodos de verificación de edad altamente eficaces y 100.000 libras por no responder adecuadamente a una solicitud formal de información. Youngtek operaba cuatro sitios web para adultos y se determinó que había incumplido sus obligaciones en virtud de la Ley de Seguridad en Línea del Reino Unido.
El 19 de junio, Ofcom también multó a First Time Videos LLC con 80.000 libras esterlinas por no disponer de verificaciones de edad. Ofcom señaló que los sitios web que alojan material pornográfico deben utilizar verificaciones altamente eficaces para determinar si un usuario es mayor de 18 años.
Por qué ocurrió (probablemente)
Los proveedores no disponían de verificaciones de edad durante los períodos examinados y Youngtek tampoco respondió a tiempo a una solicitud formal. En otras palabras, el problema consistía tanto en la ausencia del control como en la insuficiencia de evidencias para demostrar el cumplimiento normativo.
Por eso es tan importante la verificación de edad: la edad es un atributo de identidad fundamental cuando determina el acceso a contenidos, productos o acciones. Una fecha de nacimiento declarada por el propio usuario puede ser suficiente para una personalización de bajo riesgo, pero tendrá poco valor cuando un regulador exija una verificación de edad altamente eficaz y una respuesta oportuna a sus solicitudes.
Qué hacer para evitar un caso similar
-
Identifique primero las acciones restringidas y, después, asigne a cada una el método de comprobación de edad requerido.
-
Conserve los registros de las decisiones sobre la edad, incluidos el método, el resultado, la regla de la política, la marca de tiempo, el mercado y el estado de las excepciones.
-
Evite depender de la edad declarada por el propio usuario cuando la obligación legal exija una verificación de edad altamente eficaz.
Un paso por delante: confíe en las evidencias que respaldan el resultado
El caso de Instructure / Canvas demostró cómo una confianza insuficientemente fundamentada en la creación de cuentas puede generar problemas mucho más allá del proceso de registro original. Carnival demostró cómo el acceso del personal puede convertirse en una vía para obtener datos de identidad de los pasajeros.
France Titres / ANTS demostró por qué los datos personales correctos pueden perder su valor como prueba después de quedar expuestos.
Al analizar estos casos en conjunto, resulta evidente que la integridad de las señales de identidad tiene un peso considerable en la verificación moderna de documentos de identidad. Y es igualmente importante contar con soluciones sólidas de verificación de documentos de identidad que puedan proteger esa integridad.
Por ejemplo, la plataforma de verificación de identidad de Regula puede gestionar el ciclo de vida del usuario desde la incorporación hasta la verificación continua y la reverificación, y conservar un historial y un nivel de control suficientes sobre las decisiones.
En el contexto de los incidentes de este trimestre, las capacidades más relevantes son:
-
Verificaciones integradas, orquestación de identidad y gestión de flujos de trabajo: la verificación de documentos, la verificación biométrica, la prueba de vida, la verificación de edad, las comprobaciones AML y las verificaciones del dispositivo, la dirección IP, la geolocalización y la sesión pueden ejecutarse dentro de un único proceso gestionado.
-
Resistencia al fraude y a los ataques de presentación: la verificación puede reforzarse frente a ataques de presentación, inyección de cámara, intentos de reproducción, emuladores, contenido sintético y otras técnicas para eludir los controles.
-
Asignación de flujos basada en el riesgo: los usuarios pueden pasar por procesos de verificación más sencillos o más estrictos según la acción, el mercado, el historial del usuario, el contexto del dispositivo y la calidad de las evidencias presentadas.
-
Historial del perfil para usuarios recurrentes y recuperación de cuentas: los documentos, los datos biométricos, los archivos adjuntos, los atributos del dispositivo, los datos de la sesión y los eventos de verificación anteriores permanecen vinculados al perfil del usuario.
-
Proceso de verificación configurable: las empresas pueden elegir qué verificaciones incluir, desde la verificación de documentos y la biometría hasta la revisión manual.
-
Implementación y control de acceso orientados a la privacidad: las opciones de implementación en las instalaciones del cliente y en la nube privada, junto con el control de acceso basado en roles y atributos, ayudan a los clientes a mantener protegidos los datos sensibles.
¿Le interesa saber cómo puede ayudar la plataforma de verificación de identidad de Regula a su empresa? ¡Hablemos!


.webp)