
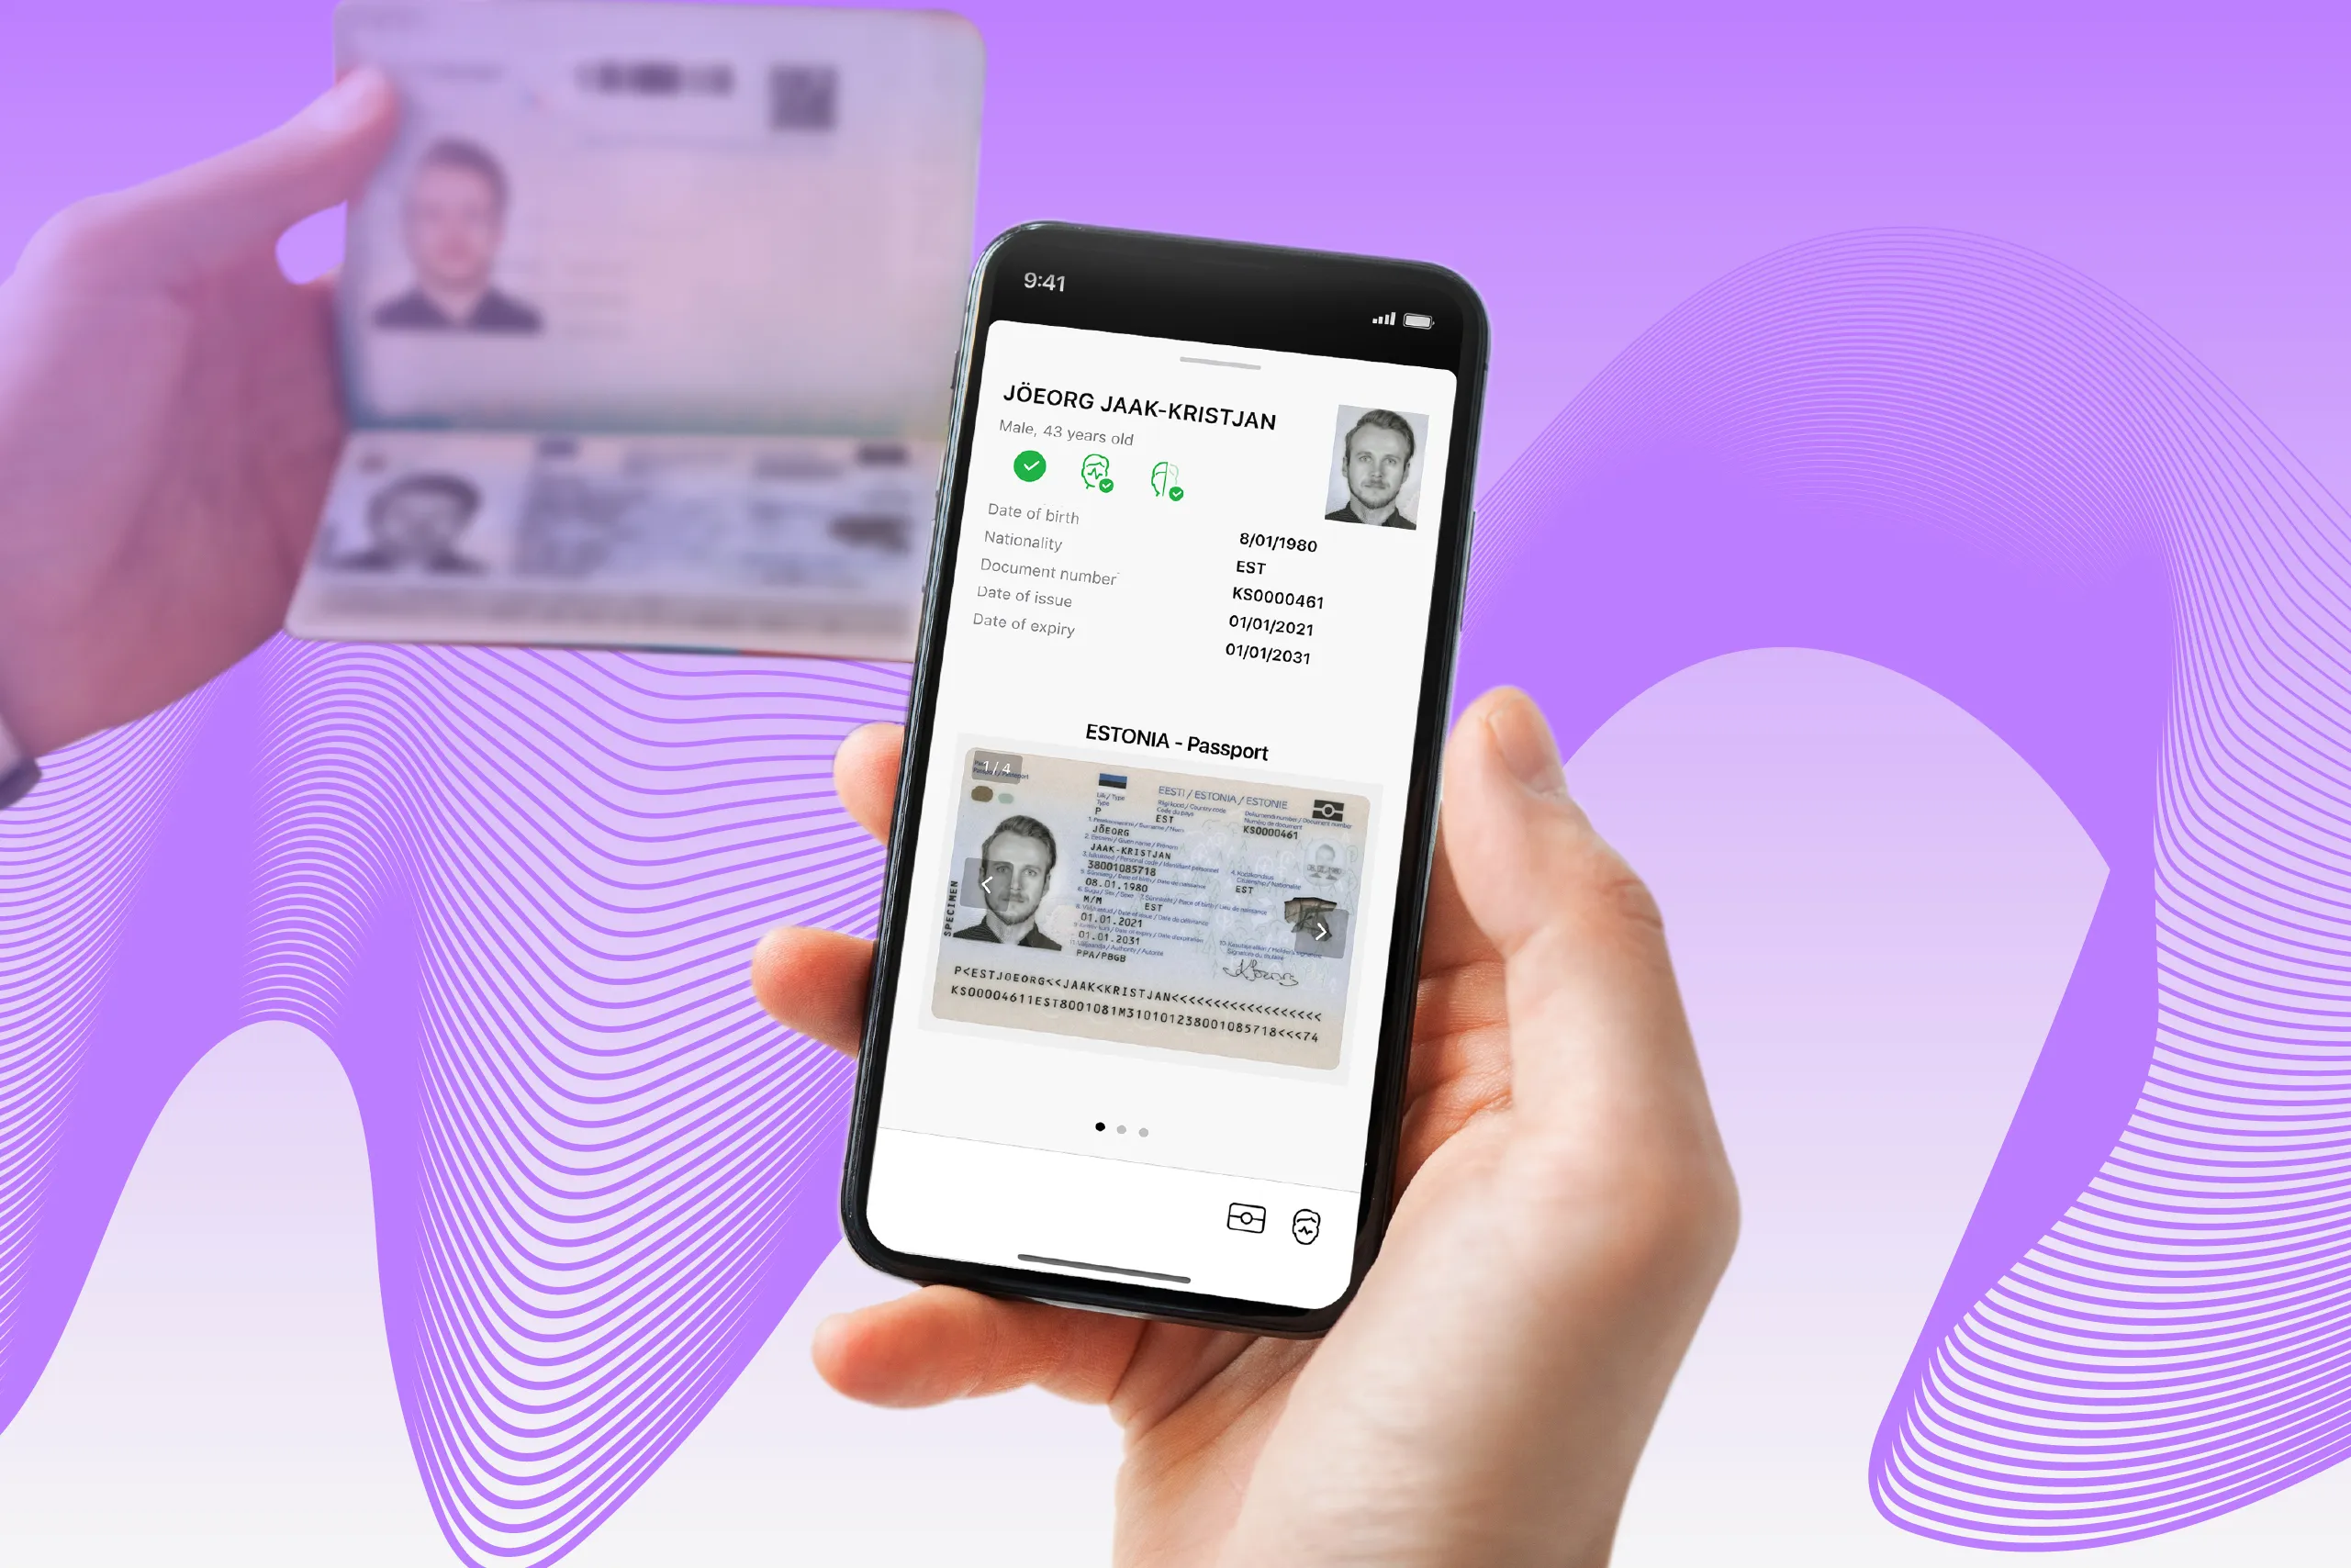
A medida que cada vez más empresas operan de forma remota, también se enfrentan a un aumento tanto en el número de ciberataques como en su sofisticación. Muchos de estos ataques aprovechan vulnerabilidades durante la verificación de datos personales mediante dispositivos móviles.
Este artículo analiza una estrategia conocida como “confianza cero en dispositivos móviles”, que puede evitar la manipulación de datos personales durante los procesos de verificación remota de identidad.
Comencemos.
Reciba publicaciones como esta en su bandeja de entrada con el resumen quincenal del blog de Regula
¿Qué es la confianza cero? ¿Y por qué el énfasis en los dispositivos móviles?
La confianza cero es un enfoque de seguridad que considera todas las conexiones y dispositivos utilizados para acceder a un servicio como posibles amenazas. Los profesionales de seguridad que lo aplican deben auditar y proteger todos los recursos, limitar y aplicar estrictamente el control de acceso, e inspeccionar y registrar todo el tráfico de red.
El método de confianza cero contrasta con la seguridad tradicional basada en perímetros, que se apoya en defensas externas sólidas — como las murallas de un castillo — para proteger un interior considerado de confianza.
La debilidad de este último enfoque es que, aunque las empresas hacen todo lo posible por proteger bien sus sistemas, los dispositivos móviles de los usuarios suelen ser más vulnerables. Y esto los convierte en objetivos atractivos para los ciberdelincuentes.
En el modelo de confianza cero, cada vez que alguien solicita acceso a un sistema, por ejemplo, cuando una persona se registra y completa la incorporación en una app bancaria, la solicitud se revisa de principio a fin. Esto implica autorizar la app cliente, confirmar la identidad del usuario y del dispositivo, y examinar los detalles de la solicitud, por ejemplo, si el usuario debería tener acceso y si la solicitud parece legítima.
Confianza cero en la verificación de identidad
Los documentos de identidad son una parte integral de la verificación de identidad, tanto si el proceso es remoto como si no. Sin embargo, en un escenario centrado en operaciones remotas, esto plantea dos preguntas:
-
¿Podemos verificar este documento con confianza sin tener la posibilidad de examinarlo físicamente?
-
¿Podemos confiar en los datos obtenidos del dispositivo de este usuario?
Veamos cada una de ellas.
¿Podemos verificar un documento de identidad de forma remota con confianza? — Sí, si es un documento electrónico
Para verificar documentos tradicionales (sin chip), hay que recurrir a soluciones ópticas. Esto significa, literalmente, evaluar imágenes tomadas con la cámara de un dispositivo móvil. Lamentablemente, esto puede ser arriesgado. Estos documentos y sus imágenes son más fáciles de manipular para los defraudadores y más difíciles de verificar de forma remota.
Sin embargo, algunas empresas pueden necesitar procesar este tipo de documentos, especialmente si operan en países donde no existen IDs electrónicos. (Actualmente, este es el caso de India.)
Los proveedores experimentados de verificación de identidad ofrecen formas de aumentar la fiabilidad del procesamiento de documentos sin chip. Regula, por ejemplo, comprueba elementos de seguridad dinámicos, como hologramas, imágenes láser múltiples (MLI) y tinta ópticamente variable (OVI). También confirmamos que el documento presentado no sea simplemente una captura de pantalla mostrada en un dispositivo, sino un documento físico real.
Las empresas que aceptan documentos no electrónicos también pueden solicitar a sus clientes pruebas adicionales que respalden los resultados de la verificación, por ejemplo, facturas de servicios públicos.
Los documentos electrónicos (con chip) son otra historia. Son casi imposibles de falsificar porque los datos almacenados en sus chips están cifrados y firmados digitalmente. (Lo explicamos en detalle en nuestra guía sobre tecnología RFID.) Por lo tanto, no solo se examina el aspecto del documento, sino que también se puede confirmar la integridad y autenticidad de los datos del chip mediante criptografía asimétrica. Esto convierte la verificación de identidad basada únicamente en documentos electrónicos en la opción más segura disponible.
Además, si el teléfono móvil de un usuario lee el chip de un documento, esto implica que el usuario realmente tiene ese documento en sus manos. Por lo tanto, aborda eficazmente los problemas relacionados con la comprobación liveness de documentos en procesos remotos.
Pero, por muy bien que suene todo esto, todavía es un poco pronto para relajarse.
¿Podemos confiar en los datos obtenidos del dispositivo de un usuario? — No.
Incluso cuando un documento es prácticamente imposible de falsificar, la sesión de verificación sigue siendo vulnerable. Por eso, una verificación realizada directamente en el dispositivo del usuario no es suficientemente fiable, especialmente para sectores tan sensibles y con tan poca tolerancia al riesgo como Finanzas y Banca. Para obtener resultados de verificación fiables que demuestren que el usuario es de confianza, es fundamental trasladar el punto de confianza desde el dispositivo del usuario hacia un entorno del lado del servidor más controlado y seguro.
Si el backend confía ciegamente en la app cliente y no existen medidas adicionales de reverificación, existe el riesgo de que los defraudadores modifiquen los resultados de la verificación directamente en el mismo dispositivo. Pueden intentar sustituir toda la app cliente o parte de ella y manipular los resultados de la verificación. Por ejemplo, pueden cambiar el resultado de una comprobación de documento de identidad de “fallida” a “superada”.
Los estafadores también pueden presentar un pasaporte auténtico equipado con un chip RFID que contenga información clonada del documento de otra persona. Estos documentos falsificados podrían verificarse erróneamente como válidos al presentarse en línea.
Los defraudadores también pueden intentar manipular los datos de la sesión mientras se envían desde un teléfono móvil a un servidor.
Todos estos son intentos deliberados de fraude.
En algunos casos, los usuarios finales pueden no tener ninguna relación con los defraudadores: simplemente utilizan una red Wi-Fi pública. Los defraudadores pueden interceptar el tráfico entre el cliente y el servidor e intentar acceder a él para robar los datos privados de los usuarios.
La solución: cifrar todos los datos, dar preferencia a los documentos de identidad electrónicos y habilitar la verificación del lado del servidor
Veamos cada punto por separado.
→ Cifrado de datos sensibles
Es fundamental incorporar cifrado de extremo a extremo para garantizar que los datos transmitidos entre el cliente y el servidor permanezcan protegidos frente a accesos no autorizados o manipulaciones. ¿Recuerda la última vez que vio un pequeño icono de candado en la barra de direcciones de su navegador? Ese es un ejemplo muy claro de un sitio que se ocupa de cifrar los datos sensibles.
→ Aceptar únicamente IDs electrónicos (cuando sea posible)
Como mencionamos anteriormente, verificar documentos de identidad equipados con un chip es actualmente la forma más fiable de confirmar que un cliente presenta un ID legítimo. De hecho, esta decisión por sí sola le protege frente a la mayoría de las amenazas relacionadas con la comprobación de identidad.
En pocas palabras, los documentos electrónicos permiten verificar la integridad y autenticidad de sus datos mediante certificados del firmante del documento (DSC) y certificados de firma del país (CSCA).
Si por algún motivo no puede incluir la verificación del chip en su flujo de trabajo, busque comprobaciones adicionales que ayuden a verificar la comprobación liveness del documento. Uno de estos métodos consiste en detectar la presencia de medidas de seguridad dinámicas, como hologramas, en los IDs.
→ Habilitar la verificación del lado del servidor
Aunque utilizar IDs electrónicos es una de las formas más avanzadas de autenticar clientes de forma remota, todavía existe una brecha que los defraudadores pueden aprovechar. Todos los mecanismos de autenticación de chips fueron diseñados para utilizarse con dispositivos de confianza, lo que no siempre sucede cuando se trata de la gran variedad de dispositivos de los usuarios.
La idea consiste en realizar la sesión de verificación real en su servidor. En este caso, el cliente actúa únicamente como lector, mientras que el servidor participa activamente en el proceso: genera claves de sesión para poder descifrar los datos de la sesión que se le transmiten una vez leído el chip.
Como todos los datos de verificación se mantienen dentro de su perímetro seguro, puede solicitarlos en cualquier momento y volver a verificarlos si es necesario.
Tenga en cuenta que debe disponer en su servidor de todos los certificados necesarios para la autenticación pasiva con el fin de garantizar una verificación correcta de los datos del chip.
Caso real y flujo de trabajo
Suficiente teoría. Veamos cómo funciona en la práctica.
UBS, el banco más grande de Suiza y el mayor banco privado del mundo, se asoció con Regula para crear una experiencia completamente nueva de apertura remota de cuentas y acceso a productos bancarios. Anteriormente, UBS exigía entrevistas por video en tiempo real para verificar a los nuevos clientes. Ahora, el proceso está totalmente automatizado a través de su app de banca móvil.
Uno de los requisitos previos y criterios de elegibilidad es que el proceso está disponible únicamente para documentos biométricos de identidad.
Este nuevo proceso integra el flujo completo de verificación del lado del servidor de Regula, que garantiza que los documentos biométricos sean auténticos, que la información sea fiable y que el chip no esté clonado ni sus datos hayan sido manipulados.
El valor de esta verificación del lado del servidor reside en que, mediante Regula Document Reader SDK, es posible determinar exactamente cuándo se leyó el chip y utilizar los resultados de la sesión para verificar que los datos se entregaron al backend completamente cifrados y sin modificaciones.
Desde una perspectiva empresarial, el servicio actualizado ya no está limitado al horario laboral, sino que está disponible 24/7, al mismo tiempo que reduce la carga de trabajo de los empleados. Esta eficiencia no solo reduce el costo de la incorporación, sino que también mejora las tasas de conversión de los usuarios y disminuye considerablemente las tasas de abandono.
Cómo puede ayudar Regula
El concepto de confianza cero no es nuevo. De hecho, así funcionan actualmente la mayoría de las apps modernas de banca móvil. Estas apps no se limitan a intercambiar datos sin una protección sólida; sin embargo, esta protección es posible gracias a los amplios esfuerzos de desarrollo realizados por las propias empresas.
La contribución de Regula a este ecosistema es una solución sólida y lista para usar que se encarga de toda la parte relacionada con la verificación de identidad. Además de admitir un modelo de confianza cero, sus ventajas incluyen, entre otras, la cobertura más amplia de documentos de identidad de todo el mundo y numerosas comprobaciones y validaciones cruzadas avanzadas realizadas tanto del lado del cliente como del servidor. Asimismo, la solución cumple con las regulaciones y estándares más reconocidos establecidos por la OACI y la BSI.
Si le preocupa la verificación de identidad basada en dispositivos móviles o busca agilizar sus procesos actuales de verificación, podemos ayudarle. Ya hemos ayudado a numerosos clientes, incluidos bancos globales como UBS y otros, proporcionando soluciones sólidas de verificación de identidad del lado del servidor que garantizan tanto comodidad como seguridad.
Si desea obtener más información sobre cómo su organización puede beneficiarse de nuestra tecnología de verificación de identidad, póngase en contacto con Regula. Estamos listos para ayudarle, sin ningún compromiso.