
Hoy en día, la mayoría de las empresas han pasado de entornos locales basados en perímetros a modelos de acceso híbridos y centrados en la nube, en los que empleados, socios y clientes acceden a los sistemas de forma remota.
Los datos confirman este cambio.
A pesar de las campañas de «regreso a la oficina» posteriores a la pandemia, muchos empleadores siguen recurriendo al trabajo remoto como una práctica habitual. En abril de 2025, más de uno de cada cinco trabajadores en EE. UU. — casi 35 millones de personas en total — trabajaba desde casa al menos parte del tiempo.
Al mismo tiempo, cada vez más empresas venden productos y servicios en línea. Por ejemplo, solo en 2025, las ventas minoristas globales de comercio electrónico superaron los 3,6 billones de dólares.
Esta transición ha convertido la identidad en un riesgo a nivel directivo, ya que los incidentes de seguridad, la presión regulatoria y las crecientes expectativas de los clientes están obligando a las organizaciones a replantearse cómo gestionan el acceso.
Sin embargo, muchas empresas todavía tratan la comprobación de identidad como algo separado de la gestión de identidades y accesos (IAM). Como resultado, las decisiones de acceso suelen basarse en credenciales y roles, incluso cuando la organización tiene una garantía limitada sobre quién está realmente detrás de esas credenciales.
En este artículo, explicamos los conceptos y componentes fundamentales de IAM y mostramos cómo se relacionan con la verificación de identidad moderna y cómo pueden mejorarse mediante ella.
¿Qué es la gestión de identidades y accesos (IAM)?
La gestión de identidades y accesos garantiza que, dentro de un sistema de TI, los usuarios correctos obtengan el acceso adecuado a los recursos correctos en el momento adecuado, mientras que se impide la entrada a actores maliciosos.
En este contexto, los recursos pueden ir desde correos electrónicos y bases de datos hasta aplicaciones y datos internos, y los usuarios incluyen empleados, contratistas, socios y clientes. Las políticas de IAM pueden aplicarse tanto a dispositivos corporativos como personales — computadoras, laptops y smartphones —, convirtiéndose en una capa de control dentro de una red dispersa de herramientas y usuarios.
En la práctica, una estrategia sólida de gestión de identidades y accesos no solo respalda la seguridad, sino también el crecimiento de la empresa, ya que se automatizan más operaciones internas. Esto contribuye a una incorporación más rápida, a la ampliación de plantillas remotas y a una menor carga para el servicio de asistencia. Como resultado, las organizaciones pueden autenticar a los usuarios de forma rápida y precisa y conceder acceso basado en roles sin demoras, incluso en distintas ubicaciones y jurisdicciones.
Suscríbase para recibir un resumen quincenal del blog de Regula
Los componentes fundamentales de un sistema IAM centrado en la identidad
A grandes rasgos, IAM consta de dos partes principales:
-
La gestión de identidades abarca cómo se crean, mantienen y gobiernan las identidades a lo largo del tiempo. Incluye perfiles de usuario, atributos, eventos del ciclo de vida y derechos de acceso. Una de sus funciones clave es validar los intentos de inicio de sesión frente a una base de datos de identidades y mantener registros de todas las personas que deberían tener acceso, como nombres, cargos, números de teléfono y direcciones de correo electrónico. Esta información se actualiza constantemente a medida que los empleados se incorporan o abandonan una organización y que los clientes comienzan o terminan su relación con la empresa. Los roles, permisos y niveles de riesgo también pueden cambiar con el tiempo, y la gestión de identidades debe reflejar esos cambios.
-
La gestión de accesos supervisa a qué recursos tiene permiso de acceso una persona. La mayoría de las empresas utilizan distintos niveles de acceso determinados por factores como el cargo del empleado, el nivel de riesgo del cliente, la ubicación y otros atributos. Al igual que la información de inicio de sesión, los derechos de acceso pueden evolucionar de acuerdo con cambios en las actividades, transacciones o roles de los usuarios.
Estos componentes definen una estrategia de gestión de identidades y accesos a un nivel muy básico. En entornos reales, IAM moderno puede conformar una infraestructura compleja y de múltiples capas, con numerosos procesos y políticas que funcionan conjuntamente. Cuando la identidad se coloca en el centro, este sistema se convierte tanto en una base de seguridad como en un facilitador del negocio, integrando contextos y garantizando coherencia en todos los procedimientos subyacentes.
El siguiente diagrama ilustra esta complejidad.

IAM centrado en la identidad va más allá de los procedimientos relacionados con el acceso y establece tanto seguridad como confianza digital en un mundo de confianza cero.
Veamos con más detalle las partes más pequeñas de los sistemas de gestión de identidades y accesos.
Gestión de accesos y autenticación
Uno de los componentes fundamentales del marco IAM es la autenticación de usuarios. Esta verifica que una persona sea quien afirma ser cuando accede a sistemas digitales. Por este motivo, la autenticación siempre va precedida del registro de la identidad en el sistema, cuando se crea por primera vez un registro de identidad.
El flujo de registro de identidad varía según el caso de uso de IAM. Por ejemplo, IAM para la fuerza laboral suele implicar el prerregistro de nuevos empleados y la entrega de credenciales ya preparadas. En muchas empresas, el registro queda en manos de los clientes, que pueden crear sus propias credenciales, que la empresa puede aprobar o rechazar según los requisitos de seguridad.
Las credenciales, también llamadas factores de autenticación, van desde métodos simples hasta avanzados. Entre los ejemplos se incluyen contraseñas, códigos de verificación de un solo uso o permanentes, y biometría, como huellas dactilares o escaneos faciales.
Los métodos de autenticación varían según:
- La cantidad de factores utilizados, ya sea uno o varios.
- El tipo de factor utilizado, como contraseña, biometría o token.
Estos procesos se combinan con la autorización para mantener un acceso seguro y fluido al sistema para distintos grupos de usuarios según su nivel de acceso. En concreto, la autorización define a qué pueden acceder los usuarios una vez autenticados.
Normalmente, la autorización se basa en niveles de acceso, es decir, permisos específicos dentro de un sistema que determinan qué datos pueden ver, editar o gestionar los usuarios según su función. Una jerarquía común, de mayor a menor nivel, es:
- Administrador
- Editor
- Usuario
- Invitado
Además de la autorización habitual, el marco IAM incluye la revocación de acceso, es decir, la eliminación o desactivación de los derechos de un usuario sobre sistemas o datos. Esto suele ocurrir cuando un empleado deja la empresa o un usuario elimina su cuenta.
Gestión de identidades y accesos de clientes (CIAM)
La gestión de identidades y accesos de clientes es una parte de IAM que permite gestionar, autenticar y autorizar a clientes y otros usuarios externos a la organización.
Normalmente, CIAM se basa en capacidades de autoservicio, lo que significa que los usuarios se registran por sí mismos en el sistema, mientras que la mayoría de los procesos subyacentes, incluida la autenticación y autorización, deben ser seguros y automatizados para mantener una experiencia centrada en el cliente y fluida.
Por ejemplo, las acciones de alto riesgo suelen requerir autenticación reforzada mediante MFA resistente al phishing, como passkeys o autenticadores vinculados al dispositivo, junto con señales contextuales como el dispositivo, la ubicación, la red e indicadores de riesgo de comportamiento.
Verificación de identidad
En algunos casos, registrarse requiere algo más que crear una cuenta con un correo electrónico y una contraseña: también es necesario confirmar que la identidad declarada es real. Este procedimiento se denomina verificación de identidad (IDV) e implica presentar documentos oficiales, como un documento de identidad emitido por el gobierno, y/o datos biométricos, a menudo una selfie. La IDV se refuerza aún más mediante políticas de KYC, en las que el usuario verificado se comprueba adicionalmente frente a fuentes de terceros, como listas de vigilancia y bases de datos de PEP.
En el contexto de IAM, la verificación de identidad ofrece garantías de que:
- Durante el registro, el usuario existe en el mundo real.
- Durante la autenticación, el usuario es el verdadero titular de la cuenta.
- Durante la autorización, el usuario reúne los requisitos para acceder a recursos o funciones específicos de acuerdo con su nivel de riesgo.
La verificación de identidad está estrechamente relacionada con la reverificación, cuando la identidad de un cliente debe confirmarse nuevamente debido a determinadas condiciones. Por ejemplo, el documento de identidad presentado puede haber caducado, puede haberse detectado actividad sospechosa en la cuenta del usuario o los datos del usuario pueden haberse visto comprometidos en un incidente de seguridad.
La reverificación puede basarse en una contraseña de un solo uso (OTP) o en un código de confirmación por correo electrónico. No siempre requiere completar un procedimiento completo de verificación de identidad.
Gestión de accesos privilegiados (PAM)
Anteriormente, explicamos la naturaleza basada en niveles de la gestión de accesos, donde los roles más altos son los administrativos. Los administradores suelen gestionar y proteger cuentas, configurar permisos y credenciales, y controlar el uso de aplicaciones y bases de datos en todo el sistema. En términos sencillos, habilitan y supervisan el acceso técnico a los controles de IAM. Las políticas y herramientas que gobiernan este nivel de acceso forman parte de la gestión de accesos privilegiados (PAM).
Normalmente, PAM incluye cinco subflujos: gestión de cuentas y sesiones privilegiadas, gestión de elevación y delegación de privilegios, gestión de secretos, PAM remoto y gestión de derechos de infraestructura en la nube. Esta clasificación demuestra que PAM va más allá de la gestión de identidades humanas. También define el acceso privilegiado para máquinas, aplicaciones y sistemas.
PAM incluye procedimientos de autenticación y autorización, pero los requisitos de autenticación en este nivel suelen ser más estrictos. Mientras que los usuarios con permisos de acceso habituales pueden depender de métodos básicos como contraseñas, los administradores suelen necesitar MFA, incluida biometría, OTP o tokens de hardware.
Gobierno y administración de identidades
IAM también incluye una capa de gobierno de identidades que ayuda a los administradores a gestionar el cumplimiento normativo relacionado con las identidades digitales y los derechos de acceso, controlando quién tiene acceso a qué recursos, por qué motivo y durante cuánto tiempo.
El gobierno de identidades puede parecer sinónimo de IAM, pero no lo es. Mientras que IAM se centra en garantizar un acceso seguro para los usuarios correctos, el gobierno de identidades hace hincapié en la supervisión y el control de las herramientas y políticas de IAM desde la perspectiva del cumplimiento normativo.
Entre las tareas habituales de gobierno de identidades se incluyen las revisiones periódicas de acceso, los informes de auditoría y la documentación de cumplimiento. Por ejemplo, muchas organizaciones deben cumplir normativas como GDPR, HIPAA y la Ley SOX.
Gestión del ciclo de vida de la identidad
Por último, un elemento más completa el panorama de IAM: la gestión del ciclo de vida de la identidad. Este proceso abarca todos los componentes mencionados anteriormente e incluye tres etapas principales por las que pasa cada usuario:
-
Incorporación: registro, aprovisionamiento de cuentas, asignación inicial de accesos y verificación de identidad.
-
Monitoreo continuo: autenticación, autorización, actualización de accesos y reverificación cuando sea necesario.
-
Desvinculación: revocación de acceso y eliminación de datos cuando los usuarios dejan la organización o dejan de ser clientes.
Ahora que comprendemos mejor IAM, analicemos cómo puede reforzarse este enfoque mediante la verificación de identidad.
Dónde encaja la verificación de identidad en las herramientas IAM
Antes de profundizar, es importante aclarar la diferencia clave entre verificación de identidad y autenticación. Ambos enfoques proporcionan al sistema información sobre la identidad de un usuario específico, pero en la práctica la IDV revela «quién es el usuario», mientras que la autenticación solo confirma que las credenciales coinciden con el registro de identidad almacenado.
¿Por qué es fundamental?
Ejemplo: Un usuario se registra en el sistema con un correo electrónico y una contraseña. Se crea su registro de cuenta en la base de datos. Cuando inicia sesión la próxima vez, sus credenciales se comparan con la entrada de la base de datos. Si coinciden, el usuario queda autenticado y puede acceder al sistema.
Sin embargo, estas credenciales pueden ser utilizadas por cualquier persona, ya sea porque se compartieron los datos o, peor aún, debido a una filtración. En este caso, desde la perspectiva del sistema IAM, el usuario sigue siendo el mismo, mientras que en realidad puede tratarse de otra persona no autorizada.

Mientras que la IDV revela la identidad real del usuario, la autenticación solo comprueba qué credenciales se están utilizando.
La diferencia clave es que la IDV verifica la identidad real de un usuario basándose en documentos de identidad emitidos por gobiernos, bases de datos nacionales de identidad y/o biometría, como capturas del rostro, huellas dactilares o voz. En cambio, la autenticación, como parte del conjunto de herramientas de IAM, verifica la identidad digital del usuario basándose en factores de autenticación. Si estos factores están despersonalizados, como contraseñas o tokens, el sistema no siempre sabe quién está iniciando sesión realmente.
Esta brecha crea una oportunidad para los estafadores que utilizan credenciales robadas para tomar el control de cuentas y obtener acceso no autorizado.
Además, los actores maliciosos pueden utilizar métodos de robo de identidad para crear identidades fraudulentas desde cero registrándose como usuarios legítimos mediante información personal robada o fabricada. Hoy en día, esto suele implicar identidades sintéticas, es decir, una combinación de datos reales y artificiales que representa a una persona que no existe.
Cuando se incorpora al recorrido del usuario como una capa adicional de control, la IDV reduce significativamente el riesgo de este tipo de incidentes.
Entre los escenarios habituales en los que la IDV es fundamental se incluyen:
Incorporación de clientes y creación de cuentas
Desde la perspectiva de IAM, el registro y la incorporación pueden estar supervisados por administradores. Sin embargo, muchas empresas digitales, desde bancos hasta marketplaces, permiten que los clientes completen su propia incorporación, lo que significa que los usuarios generan credenciales y activan cuentas de forma independiente.
Con verificación de identidad, este proceso se vuelve más seguro y fiable, ya que la empresa verifica la identidad real de la persona que entra en el sistema y no solo sus credenciales digitales.
Ejemplo real: Venmo, un servicio de pagos, informa a los clientes de que debe recopilar información personal de los usuarios que mantienen un saldo. La empresa aplica distintos escenarios de verificación según el caso. Por ejemplo, para verificar su nombre o fecha de nacimiento, un cliente puede presentar un pasaporte, licencia de conducir, tarjeta del DHS, comprobante de domicilio o completar una verificación del número de seguridad social.
Acceso remoto de empleados
Los equipos distribuidos son ahora un modelo operativo habitual. Aunque los clientes pueden encontrarse en niveles de acceso más bajos, los empleados remotos, especialmente aquellos con funciones sénior o técnicas, suelen necesitar permisos elevados.
En este caso, la verificación de identidad de empleados puede servir como una capa adicional de seguridad antes de que se conceda a un trabajador remoto acceso a largo plazo a sistemas y bases de datos internos.
Ejemplo real: Algunas organizaciones utilizan herramientas de verificación de identidad en sistemas remotos de control de asistencia de empleados. Por ejemplo, la comprobación de los rostros basada en selfies con prueba de vida y verificación de documentos puede incorporarse a los procedimientos de inicio de sesión o registro de entrada.
Acceso de socios y contratistas
Las organizaciones que trabajan con numerosos contratistas externos se enfrentan a mayores riesgos internos, especialmente cuando estas personas acceden a datos confidenciales. Utilizar herramientas de verificación de identidad para verificar a socios, contratistas y asesores es una práctica sólida para mitigar riesgos.
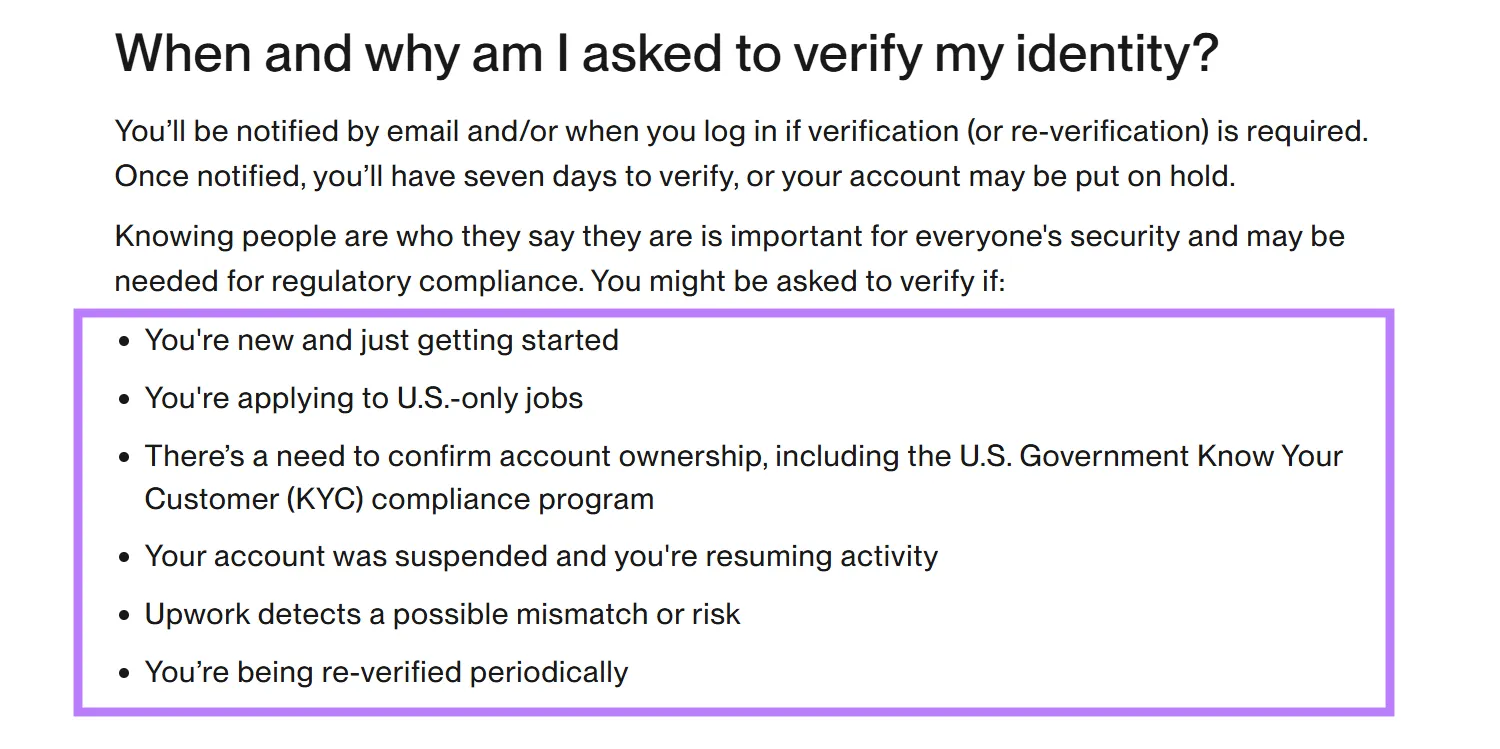
Ejemplo real: La verificación de identidad suele ser utilizada por intermediarios como las plataformas de trabajo freelance. Upwork puede solicitar la verificación de identidad durante la creación de la cuenta, cuando se detecta actividad sospechosa o cuando los usuarios buscan empleos en determinadas ubicaciones.
Sectores regulados y requisitos de KYC/AML
En muchas jurisdicciones, la verificación de identidad es obligatoria para organizaciones de banca, fintech, telecomunicaciones, juegos de azar y, cada vez más, plataformas de redes sociales.
Dependiendo de la normativa local, las empresas deben incorporar comprobaciones de identidad, que a menudo incluyen verificación de documentos, comprobación biométrica y verificación de edad, en procesos como la incorporación, la apertura de cuentas bancarias o la solicitud de préstamos. Desde la perspectiva de IAM, esto significa recopilar y gestionar más datos de identidad verificados junto con las credenciales de autenticación.
Ejemplo real: Tradicionalmente, las instituciones financieras han sido grandes adoptantes de verificación de identidad debido a los requisitos regulatorios. Sin embargo, ahora también se ven afectados sectores más nuevos.
Por ejemplo, Discord anunció que implementará funciones de seguridad para adolescentes a nivel mundial durante la segunda mitad de 2026. Los usuarios que quieran modificar determinadas configuraciones o acceder a contenido sensible deberán verificar su edad mediante la presentación de un documento de identidad o la estimación facial de edad.
El valor empresarial de las plataformas verificación de identidad dentro de IAM
Los administradores de IAM y los responsables de riesgos gestionan hoy sistemas de TI más complejos que nunca. Estos sistemas contienen un número creciente de identidades digitales con distintos niveles de acceso, que a menudo requieren enfoques y políticas de seguridad diferentes. A medida que los sistemas se expanden dentro de las organizaciones, resulta cada vez más difícil gestionar eficazmente todas las herramientas y procesos de IAM.
En escenarios de alta garantía, incluidos la incorporación, la recuperación de cuentas o las acciones de alto riesgo, las organizaciones suelen incorporar verificación de identidad. Pero ¿cómo puede hacerse de forma fluida para los usuarios y eficiente para los administradores?
Integrar servicios de terceros para comprobaciones de documentos, biometría o edad es una práctica habitual en muchas empresas. Sin embargo, cuanto más grande se vuelve el sistema IAM, más desafiante resulta la integración tanto desde una perspectiva arquitectónica como de mantenimiento. Añadir herramientas de verificación de identidad como "parches" crea flujos e intersecciones adicionales en el recorrido del cliente, aumentando la fricción.
Esta fragmentación también incrementa los costos de integración, ralentiza los ciclos de implementación y genera una carga continua de mantenimiento para los equipos de TI.
Por este motivo, las empresas adoptan cada vez más plataformas de verificación de identidad en lugar de soluciones independientes de verificación de identidad. La diferencia clave reside en el enfoque. Mientras que las herramientas individuales de verificación de identidad suelen abordar una o dos tareas de verificación, como la comprobación de documentos o biométrica, las plataformas orquestan un proceso completo de verificación de identidad que puede incluir múltiples pasos: autenticación de documentos, verificación biométrica, prueba de vida, validación de datos y comprobaciones de KYC/AML.

Al igual que un sistema IAM, una plataforma de IDV actúa como un centro de control donde los administradores configuran y gestionan múltiples herramientas de verificación dentro de un único flujo de trabajo seguro y auditable.
Las plataformas de verificación de identidad también ofrecen otra ventaja importante: gestionan todo el ciclo de vida de la identidad, permiten la orquestación de flujos de trabajo y permiten a los administradores adaptar automáticamente los procedimientos de verificación para cada usuario. Esto significa que la ubicación, el cargo, la edad o una transacción específica de cada cliente pueden determinar automáticamente la ruta de verificación que seguirá durante la incorporación o las comprobaciones de KYC.
Las plataformas de verificación de identidad también simplifican el control sobre la autenticación y los procedimientos relacionados con el acceso, así como la gestión más amplia del ciclo de vida de la identidad. Los responsables de riesgos pueden ajustar los flujos de verificación sin tener que reconstruir aplicaciones. Esto resulta especialmente valioso para comprobaciones repetidas, como la reverificación después de cambios de alto riesgo, inicios de sesión desde nuevos dispositivos o actividad sospechosa. Además, las plataformas mantienen un registro de auditoría unificado al vincular cada resultado de verificación con el historial del usuario, lo que simplifica los informes y el cumplimiento normativo.
En general, los beneficios de los sistemas de gestión de identidades y accesos integrados con plataformas modernas de verificación de identidad incluyen:
-
Reducción del fraude y la suplantación facilitados por IA: Las transacciones de alto riesgo o las operaciones sensibles pueden activar comprobaciones adicionales de verificación de identidad para determinados usuarios según su nivel de acceso y perfil de riesgo. La verificación biométrica y las comprobaciones de identidad reforzadas ayudan a reducir los riesgos de toma de control de cuentas y suplantación. Además, las plataformas de verificación de identidad que incluyen medidas de seguridad modernas, como detección de deepfakes y ataques de inyección, comprobaciones sólidas de prueba de vida, autenticación de documentos de nivel fronterizo y comprobación cruzada mediante bases de datos gubernamentales, mejoran la protección de las empresas frente a todo tipo de identidades sintéticas y datos manipulados.
-
Mejora de la confianza del usuario sin añadir fricción: Las plataformas de verificación de identidad ofrecen una personalización avanzada de los flujos de trabajo. Los administradores pueden configurar bifurcaciones, reintentos y reglas de verificación reforzada para mantener los procesos de verificación claros y proporcionales al riesgo del usuario. Esto reduce la probabilidad de una "sobreverificación", en la que los usuarios de bajo riesgo se enfrentan a comprobaciones innecesarias.
-
Compatibilidad con operaciones globales y centradas en el trabajo remoto: Ampliar los servicios a nuevos mercados resulta más sencillo cuando la verificación de identidad se integra como parte de la arquitectura IAM. Los flujos de trabajo, el almacenamiento de datos y los controles de acceso se gestionan de forma centralizada en lugar de distribuirse entre código de aplicaciones, scripts o herramientas aisladas.
Mantenga la identidad del usuario en el centro con Regula
Gestionar numerosas identidades digitales bajo políticas de IAM está lejos de ser sencillo. Los responsables de riesgos deben garantizar la seguridad en todos los procesos de identidad y acceso, al mismo tiempo que cumplen los requisitos de prevención del fraude, técnicos y de KYC/AML. A la vez, estos procesos deben seguir siendo fáciles de usar para evitar aumentar las tasas de abandono.
Añadir una capa de verificación de identidad a este sistema refuerza la seguridad sin sacrificar la experiencia del usuario ni la eficiencia operativa.
Así es como plataforma de verificación de identidad de Regula respalda este enfoque:
- Componentes white-label listos para usar para recopilar y transmitir de forma segura datos de identidad a sus sistemas.
- Gestión del ciclo de vida de la identidad con orquestación flexible y flujos de trabajo personalizados en cada etapa del recorrido del usuario.
- Una base de datos completa de usuarios, incluida información personal y datos biométricos.
- Verificación integral de documentos y biometría, respaldada por la mayor base de datos del mundo de plantillas de documentos, con más de 16.500 elementos de 254 países y territorios.
- Reconocimiento facial en tiempo real y prueba de vida conforme al estándar ISO 30107-3 PAD para impedir el uso de imágenes estáticas, fotos impresas, repeticiones de video, ataques de inyección o máscaras.
- Comprobación de los rostros e identificación facial precisas para garantizar que la misma persona aparezca en distintas fotos o para localizar a una persona por su imagen en una base de datos facial existente.
- Comprobaciones de AML/PEP y validación frente a bases de datos globales de confianza.
- Gestión y analítica de datos de usuarios para respaldar el monitoreo continuo y el cumplimiento normativo.
- Integración fluida con su infraestructura tecnológica existente mediante conectores flexibles.
- Cumplimiento sencillo de las normativas en múltiples jurisdicciones gracias a sólidas capacidades de cumplimiento integradas.
Con la verificación de identidad integrada en IAM, las organizaciones obtienen no solo una protección más sólida, sino también una supervisión más clara y una mayor escalabilidad a largo plazo.
¡Descubra más sobre sus oportunidades con Regula!