
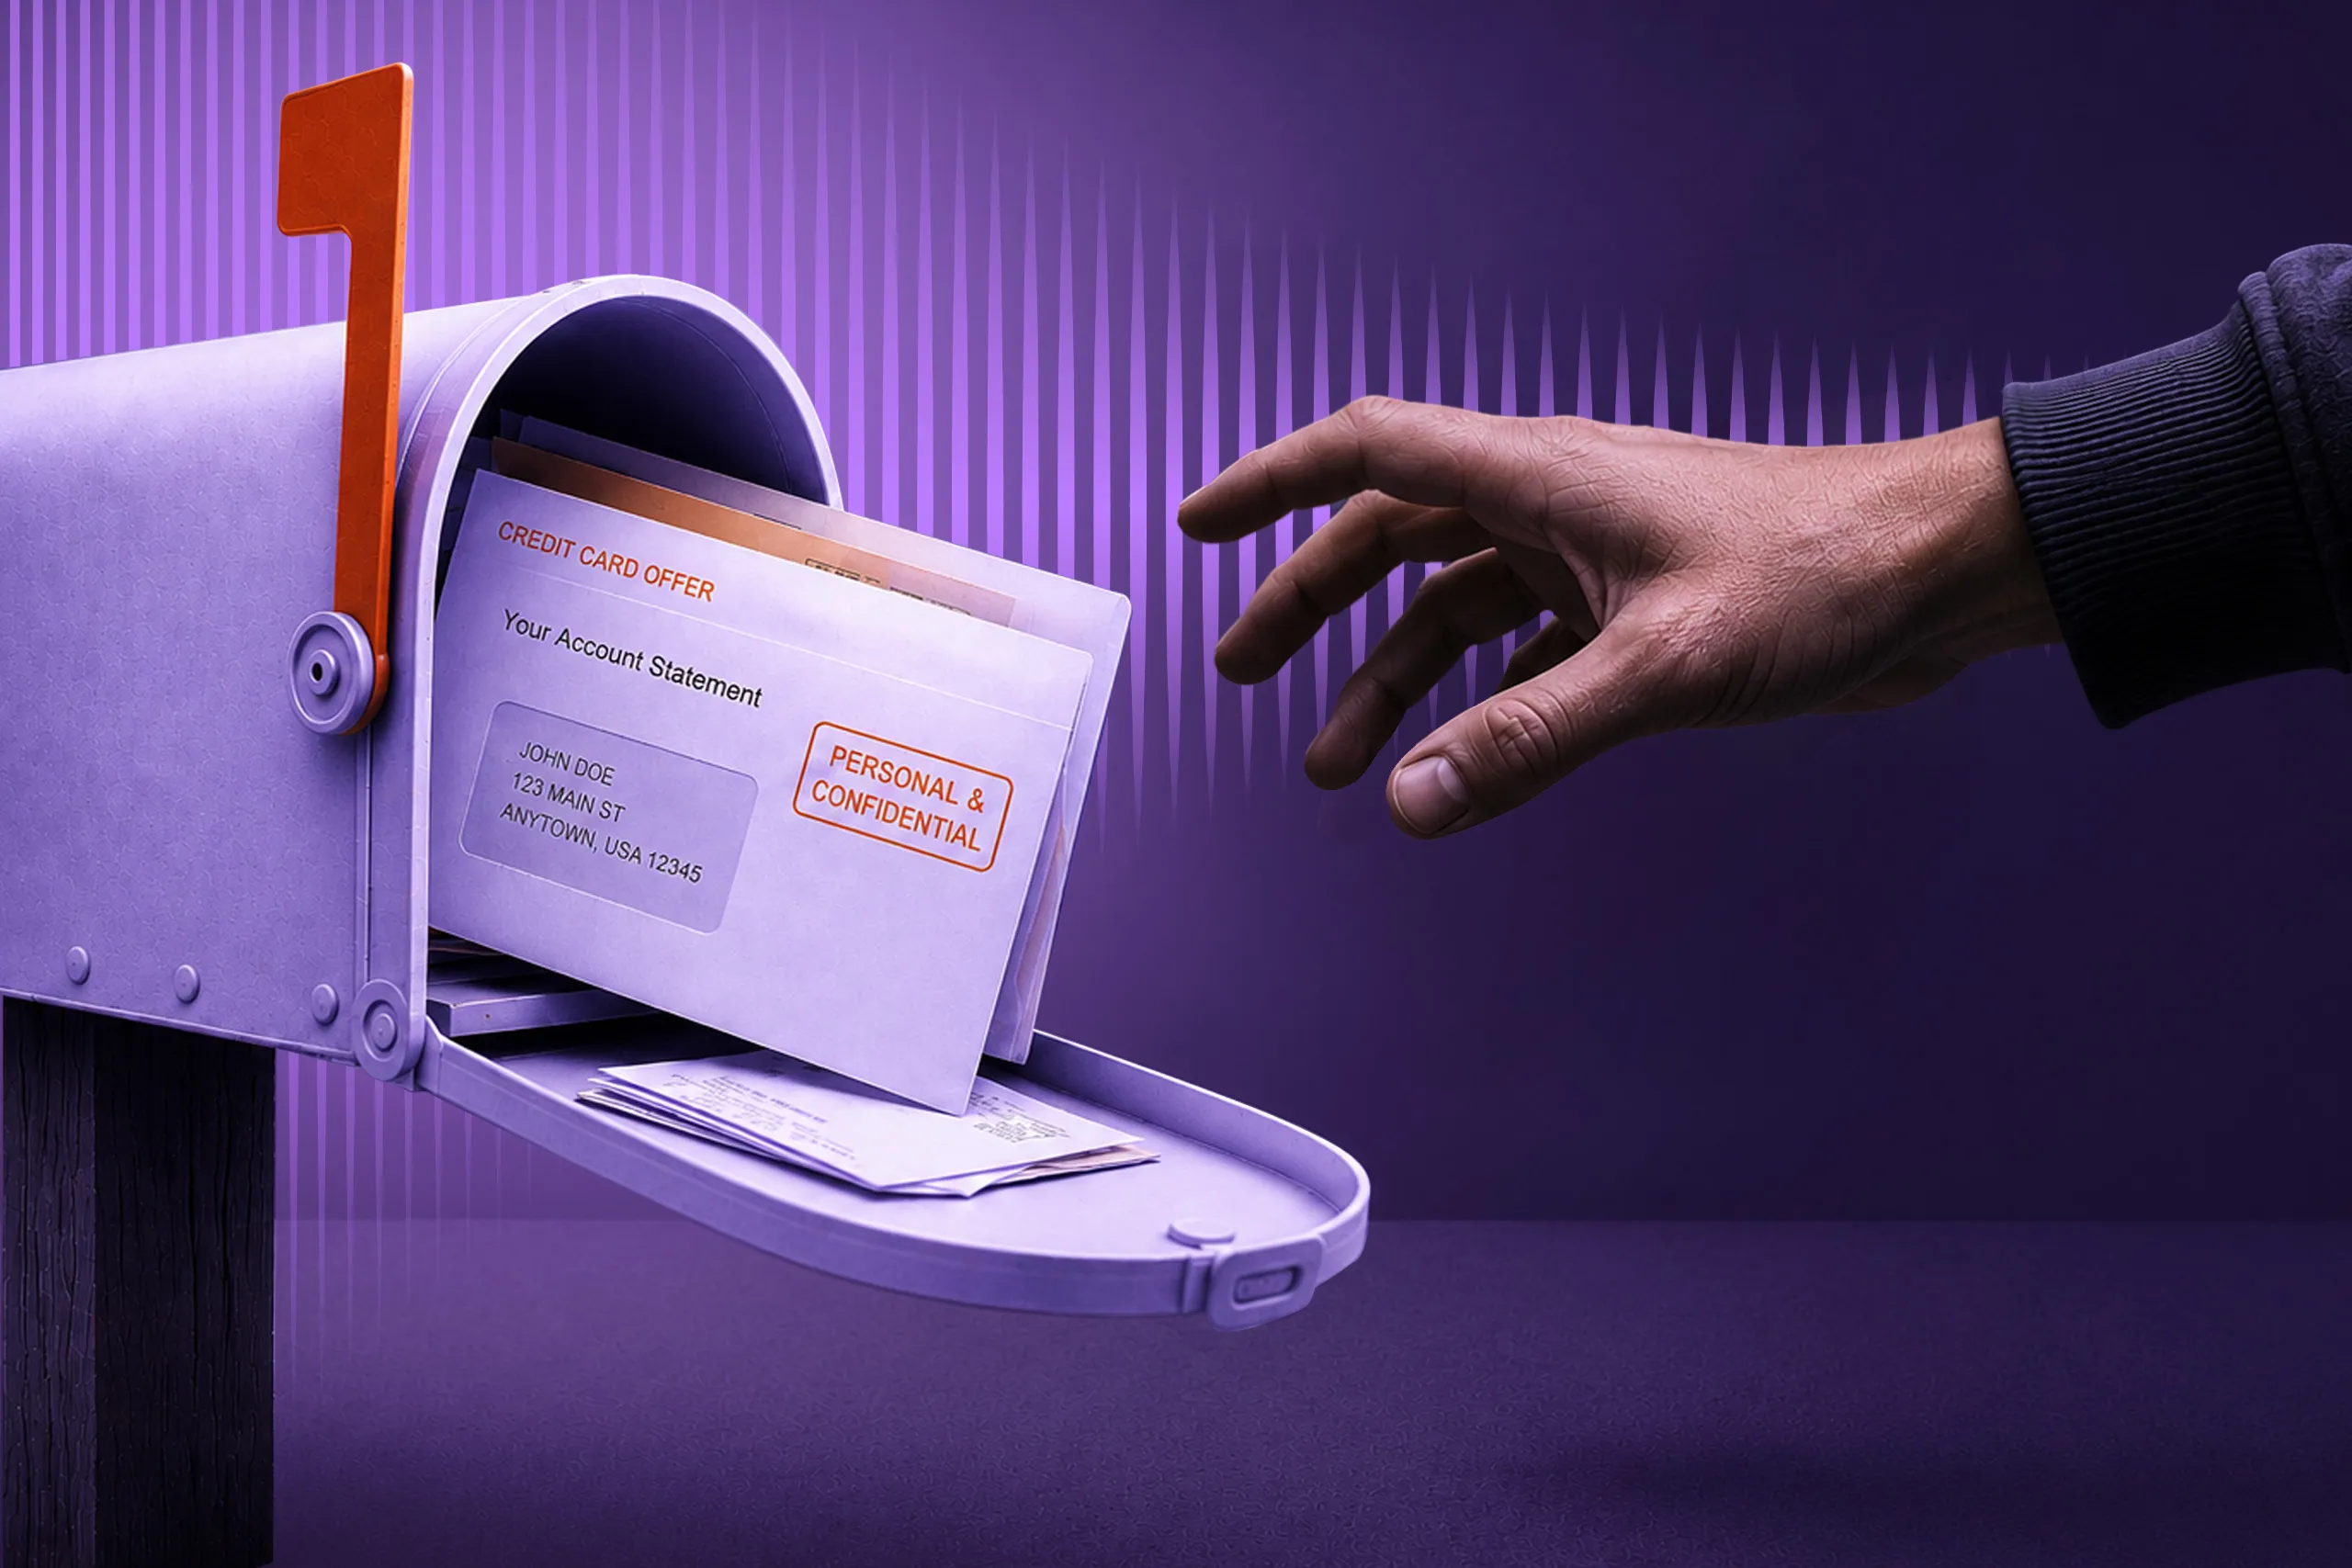
Los deepfakes acaparan los titulares, pero muchos esquemas de fraude de identidad siguen comenzando con algo mucho menos futurista: un sobre robado de un buzón.
En mayo de 2026, fiscales federales de Misuri, EE. UU., describieron un caso de este tipo. Un hombre fue condenado a 42 meses de prisión tras declararse culpable de robo de identidad. Posteriormente, los investigadores encontraron en su apartamento tarjetas bancarias no autorizadas, licencias de conducir falsas, tarjetas de Seguro Social falsas, documentación bancaria y una gran bolsa de basura llena de correo estadounidense robado y abierto. Las identidades robadas se utilizaron para obtener crédito, depositar cheques del Tesoro alterados, solicitar fondos de ayuda por la pandemia e incluso financiar un BMW.
Para las empresas estadounidenses, el caso pone de manifiesto un riesgo creciente para la verificación de identidad: los estafadores entran en los procesos digitales ya provistos de datos personales reales.
Reciba publicaciones como esta en su bandeja de entrada con el resumen quincenal del blog de Regula
El robo de correo se ha convertido en una fuente de datos para el fraude
En EE. UU., el robo de correo se encuentra en la intersección de dos realidades: los datos de identidad confidenciales siguen circulando por correo físico y muchos procesos digitales consideran la información personal como una señal de confianza. Esto hace que el correo robado resulte útil para los estafadores, ya que les proporciona fragmentos de identidad que pueden reutilizar posteriormente en procesos digitales de onboarding, recuperación de cuentas, pagos o solicitud de beneficios.
Un solo sobre puede revelar nombres, direcciones, números de cuenta, datos de pago, ofertas de tarjetas de crédito, documentos de beneficios, correspondencia fiscal, facturas de servicios públicos, comprobantes de remesas y otros fragmentos que ayudan a un estafador a hacerse pasar por una persona real.
Aunque el robo puede comenzar fuera de línea, la monetización suele producirse posteriormente en un proceso digital controlado por una empresa. Un estafador puede utilizar el correo robado para:
- Abrir cuentas en línea
- Solicitar préstamos
- Depositar cheques mediante dispositivos móviles
- Activar tarjetas
- Solicitar beneficios
- Recuperar cuentas
- Cambiar la dirección, el teléfono o el correo electrónico
- Crear documentos de identidad falsos
El patrón ya es visible. En otro caso de 2026, dos antiguos carteros del Servicio Postal de EE. UU., una gerente bancaria y otro participante fueron acusados de participar en un presunto esquema de fraude bancario y robo de correo por casi 5 millones de dólares. Los fiscales afirmaron que el correo robado incluía cheques, tarjetas de crédito y otros objetos de valor. Presuntamente, un cheque robado del Tesoro de EE. UU. por un valor aproximado de 4,9 millones de dólares fue depositado en una cuenta empresarial abierta utilizando una identidad robada.
El FBI y el Servicio de Inspección Postal de EE. UU. también han advertido que está aumentando el fraude con cheques relacionado con el robo de correo. Los informes de actividades sospechosas relacionados con el fraude con cheques casi se duplicaron entre 2021 y 2023, según su comunicado público de 2025.
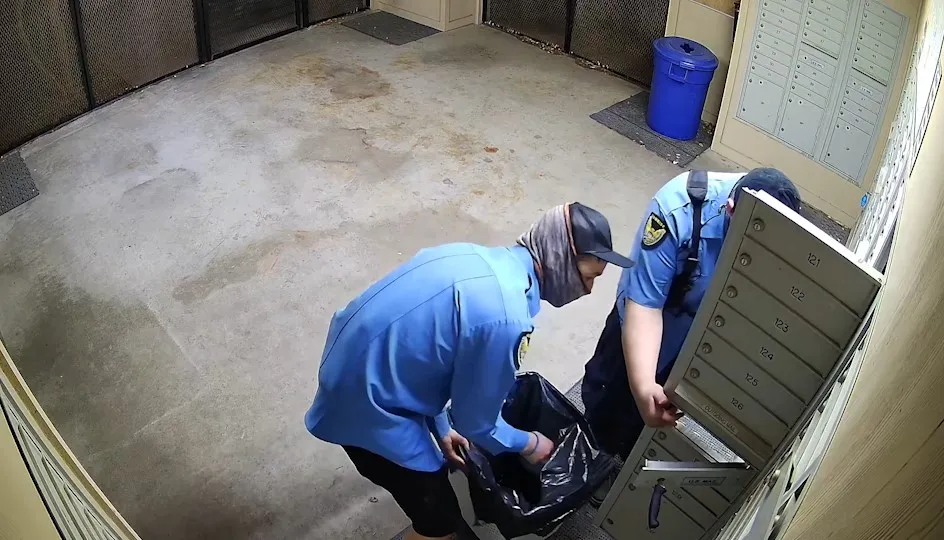
Imágenes de videovigilancia de un robo de correo en Austin, Texas. Fuente: KXAN: KXAN
¿Qué riesgos genera el robo de correo para las empresas?
Los datos personales robados generan un falso positivo peligroso. Si un solicitante conoce un número de seguridad social, una dirección, el nombre del banco, datos de una cuenta o el historial de pagos, esto puede significar una de dos cosas:
-
El solicitante es el titular legítimo de la identidad.
-
El solicitante está utilizando datos robados al titular legítimo de la identidad.
Para las empresas, el riesgo es que los estafadores pueden disponer de datos reales capaces de superar comprobaciones poco rigurosas. Esto, a su vez, puede generar varios problemas:
- Aprobaciones de cuentas incorrectas: Una empresa puede aprobar a un cliente que no es el titular legítimo de la identidad. A continuación, el estafador puede intentar obtener préstamos, depositar cheques robados, redirigir pagos o acceder a beneficios.
- Apropiación de cuentas: La correspondencia robada puede ayudar a los estafadores a restablecer el acceso, cambiar los datos de contacto o eludir procesos de recuperación poco rigurosos para acceder a fondos.
- Perjuicios para los clientes y disputas: Posteriormente, las víctimas pueden impugnar cuentas, préstamos, pagos, depósitos o cambios de perfil no autorizados realizados en su nombre.
- Riesgos de cumplimiento normativo y auditoría: Si una empresa no puede demostrar cómo verificó a la persona detrás de los datos, resulta más difícil defender su actuación durante investigaciones y disputas.
- Daño reputacional: El fraude relacionado con controles deficientes de onboarding o recuperación puede erosionar la confianza, especialmente en los sectores de banca, préstamos, fintech, seguros y servicios públicos.
Si un proceso de verificación de identidad solo pregunta: “¿Esta información corresponde a una persona real?”, el robo de correo puede ayudar al estafador a responder “sí”.
¿Qué comprobar cuando los datos de identidad pueden haber sido robados?
Dado que, en el fraude relacionado con el robo de correo, los datos pueden ser correctos, un proceso de verificación de identidad más sólido debe ir más allá de la comparación de datos. Debe verificar la evidencia de identidad, la persona que la presenta y el contexto que rodea la interacción, y después comprobar si todos los hechos son coherentes entre sí.
Esto significa comprobar conjuntamente varias capas de evidencia, también denominadas señales de identidad, en lugar de considerar cualquiera de ellas como decisiva por sí sola:
| Qué comprobar | Qué verifica | Por qué es importante cuando hay robo de correo |
|---|---|---|
| Autenticidad del documento | ¿El documento de identidad presentado es auténtico y no está falsificado ni editado? | Un estafador puede utilizar un nombre, una dirección o datos del NSS robados para crear una licencia de conducir o tarjeta de identidad falsa |
| Coherencia de los datos del documento | ¿Los campos visibles coinciden con los datos almacenados en la MRZ, el código de barras o el chip RFID, cuando están disponibles? | Una discrepancia puede indicar que la imagen del documento fue alterada o que se insertaron datos reales de la víctima en una plantilla falsa |
| Correspondencia entre el documento y la solicitud | ¿Los datos extraídos del documento coinciden con los datos introducidos en el formulario de solicitud? | Los nombres, fechas de nacimiento, direcciones o números de documento introducidos manualmente pueden copiarse de correspondencia robada |
| Comprobación de los rostros | ¿La selfie del solicitante coincide con la foto del titular del documento de identidad? | Esto ayuda a detectar casos en los que un estafador utiliza un documento creado con los datos de otra persona, pero con su propio rostro |
| Prueba de vida | ¿El solicitante es una persona real y está presente durante la sesión remota? | Los estafadores pueden utilizar fotografías, reproducciones en pantalla, retratos impresos, máscaras o ataques de inyección para eludir las comprobaciones remotas |
| Contexto de la sesión | ¿La dirección IP, la geolocalización, las señales de VPN/proxy, la marca de tiempo, el patrón de reintentos y el comportamiento concuerdan con la identidad y la transacción declaradas? | Un contexto sospechoso puede revelar riesgos durante la recuperación de cuentas, los cambios de pagos o las actualizaciones de perfiles |
| Patrones de reutilización | ¿El mismo documento, rostro, número de teléfono, dirección, dispositivo, dato de pago o dato de identidad ha aparecido en otros intentos sospechosos? | El robo de correo puede generar conjuntos de fragmentos de identidad utilizables, por lo que los patrones repetidos son importantes. |
¿Cómo pueden las empresas prevenir los intentos de fraude relacionados con el robo de correo?
Las empresas no pueden controlar todos los buzones de los que se roba correspondencia, pero sí pueden decidir cuánta confianza depositan en datos que podrían proceder de uno de ellos. El objetivo es garantizar que las acciones de alto riesgo requieran pruebas más sólidas que unos datos personales correctos.
La pregunta más rigurosa es si los datos, el documento, la comprobación biométrica y el contexto de la sesión respaldan la misma historia de identidad. Esto suele implicar reforzar varios puntos del recorrido de identidad: onboarding, recuperación de cuentas, cambios de perfil, actualizaciones de pagos, depósitos de cheques y otros momentos en los que los datos robados pueden convertirse en pérdidas financieras.
Trate los datos personales como si ya estuvieran expuestos
Asuma que algunos datos de los clientes pueden estar ya en manos equivocadas. Esto significa que un nombre, una dirección, un NSS, una fecha de nacimiento o los datos de una cuenta correctos no deberían ser suficientes para aprobar una acción de alto riesgo. Deben tratarse como una señal, no como una prueba de identidad.
Esto es especialmente importante para la apertura de cuentas, la aprobación de préstamos, los depósitos móviles, los cambios de pagos, la recuperación de cuentas y las solicitudes de beneficios. Para estos procesos, las empresas deben exigir evidencias más sólidas: un documento de identidad auténtico, una persona presente en vivo, datos coherentes del documento y una sesión que no muestre señales de riesgo evidentes.
Añada comprobaciones adicionales para acciones de alto riesgo
Una actualización de perfil de bajo riesgo puede no requerir comprobaciones completas de documentos y biometría. Sin embargo, debe activarse una verificación más sólida cuando el usuario intente:
- Abrir una cuenta nueva
- Solicitar crédito o financiación
- Depositar un cheque de forma remota
- Cambiar los datos de pago o de la cuenta bancaria
- Recuperar el acceso a una cuenta
- Actualizar el teléfono, el correo electrónico o la dirección postal
- Acceder a beneficios o servicios de pagos gubernamentales
Esto permite aplicar la fricción de forma selectiva. Los usuarios legítimos no tienen que someterse a comprobaciones exhaustivas cada vez, mientras que las acciones de riesgo reciben un escrutinio más riguroso.
Verifique a la persona, no solo los datos
El robo de correo proporciona a los estafadores acceso a datos de identidad reales. Por eso, la comparación de datos por sí sola deja una brecha: puede confirmar que la identidad existe, pero no que la persona que la utiliza sea su titular legítimo.
Un proceso de verificación de identidad más sólido debe conectar tres elementos:
1. Los datos de identidad proporcionados en la solicitud.
2. El documento de identidad utilizado como evidencia.
3. La persona presente en vivo que presenta la identidad.
El tercer elemento es el que suelen pasar por alto los procesos poco rigurosos.
Un estafador puede conocer la dirección, el NSS, la relación bancaria o el historial de pagos de la víctima. También puede utilizar esos datos para crear un documento de identidad falsificado o completar una solicitud de forma convincente. Sin embargo, sin la comprobación de los rostros y la prueba de vida, la empresa dispone de evidencias limitadas de que la persona que participa en la sesión sea la misma persona representada por el documento de identidad.
Refuerce los procesos de recuperación de cuentas y cambios de perfil
El fraude no se produce únicamente durante el onboarding. La correspondencia robada puede ayudar a los estafadores a responder preguntas de seguridad, restablecer credenciales, cambiar datos de contacto o redirigir fondos. Esto hace que la recuperación de cuentas y los cambios de perfil sean especialmente sensibles.
Las empresas deben aplicar comprobaciones adicionales cuando un usuario cambie:
- Número de teléfono
- Dirección de correo electrónico
- Dirección postal
- Datos de pago
- Cuenta bancaria vinculada
- Contraseña o método de recuperación
- Dirección de entrega de tarjetas, cheques o documentos
Estos cambios pueden parecer rutinarios, pero pueden servir como preparación para la apropiación de una cuenta o la redirección de pagos.
Detecte la reutilización entre distintos intentos
El robo de correo puede generar conjuntos de fragmentos de identidad. Un estafador puede probar varios nombres, direcciones, tarjetas, cheques o documentos en múltiples intentos.
Las empresas deben supervisar si las mismas señales aparecen repetidamente en sesiones sospechosas, entre ellas:
- Número de documento
- Rostro
- Dispositivo
- Número de teléfono
- Correo electrónico
- Dirección
- Datos de pago
- Dirección IP
- Cuenta bancaria
- Dirección postal
Conserve el historial completo de las decisiones de identidad
Cuando el fraude se descubre posteriormente, las empresas necesitan comprender cómo se tomó la decisión de identidad, no solo si un usuario superó o no la verificación. Esto resulta difícil cuando las diferentes comprobaciones y notas de revisión se encuentran en herramientas separadas. Cada sistema puede mostrar una parte de la historia, pero ninguno contiene el historial completo de la decisión.
Una plataforma de verificación de identidad ayuda a reunir esas señales en un único flujo de trabajo. Puede conservar los resultados de verificación, las comprobaciones de autenticidad de documentos, los datos extraídos, los resultados de la comprobación de los rostros, los resultados de la prueba de vida, los metadatos de la sesión, las decisiones de revisión y las marcas de tiempo cuando las políticas y la normativa lo permitan.
Un historial claro de las decisiones ayuda a los equipos a investigar el fraude, gestionar las disputas de los clientes, respaldar las revisiones de cumplimiento normativo y mejorar las reglas de riesgo con el tiempo. El valor no reside únicamente en detectar usuarios sospechosos en el momento, sino también en poder explicar posteriormente por qué un usuario fue aprobado, rechazado o enviado a revisión.
Reduzca la exposición de datos confidenciales en el correo físico
Por último, la verificación de identidad ayuda cuando los datos robados llegan a un proceso digital. Sin embargo, las empresas también pueden reducir la cantidad de material útil para el fraude considerando la correspondencia con abundante información de identidad como parte de una superficie de fraude más amplia.
Para muchas empresas, el correo físico sigue formando parte del recorrido del cliente: tarjetas de pago, cheques, avisos de cuentas, formularios fiscales, documentos de beneficios, instrucciones de recuperación y otros tipos de correspondencia con abundante información de identidad. Un buzón no puede garantizar que la correspondencia llegue a la persona correcta.
Por eso, conviene revisar el correo físico planteándose una pregunta sencilla: ¿podría este envío ayudar a alguien a hacerse pasar por un cliente, acceder a fondos o superar una comprobación de identidad?
Cuando la respuesta es sí, los equipos pueden reducir el riesgo de varias maneras:
- Limitar los datos de identidad incluidos en la correspondencia enviada por correo
- Utilizar entregas con seguimiento, firma o controladas para artículos de alto valor o confidenciales
- Enmascarar números de cuenta e identificadores personales cuando no sea necesario mostrar los valores completos
- Utilizar la entrega digital segura para documentos confidenciales cuando sea apropiado
- Exigir una verificación antes de activar tarjetas, cheques, beneficios o el acceso a cuentas
Interceptar el robo de identidad mediante correo puede no ser responsabilidad directa de una empresa, pero sí lo es reducir lo que puede conseguirse mediante un buzón comprometido.
En resumen: los datos reales también necesitan verificación
El robo de identidad mediante correo puede parecer un problema de fraude de la vieja escuela, pero el riesgo no permanece fuera de línea. Para las empresas, la respuesta práctica consiste en confiar menos en los datos personales por sí solos y más en señales de identidad verificadas: un documento auténtico, datos coherentes del documento, una persona presente en vivo, una comprobación de los rostros satisfactoria y una sesión que tenga sentido.
Regula ayuda a las empresas a integrar estas comprobaciones en un único proceso de verificación de identidad. Con Regula, los equipos pueden verificar documentos de identidad, comparar el rostro del usuario con la foto del titular, añadir prueba de vida y enviar a revisión los casos sospechosos o incoherentes.
Si sus procesos de onboarding, recuperación de cuentas o transacciones de alto riesgo siguen dependiendo en gran medida de datos personales, puede ser el momento de revisar en qué puntos los datos robados podrían pasar por señales de confianza.
¿Quiere ver cómo Regula puede ayudarle a reforzar la verificación de identidad frente al fraude relacionado con el robo de correo? Hable con nuestro equipo.