Como una de las herramientas básicas de la gestión de identidades y accesos (IAM), la autenticación de usuarios en línea existe actualmente en muchas formas. Dependiendo del caso de uso, el sector y el nivel de seguridad deseado, las empresas emplean diferentes tipos de autenticación.
Mientras que la verificación de identidad es la primera línea de defensa, los métodos de autenticación constituyen la segunda. Veamos cómo estos componentes se complementan para contribuir a la protección de todo un sistema.
Suscríbase para recibir un resumen quincenal del blog de Regula
Cómo se verifica actualmente a los usuarios
La autenticación en la verificación de identidad (IDV) confirma que un usuario tiene autorización para acceder a determinada información o recursos. También es una de las etapas de un proceso más amplio.
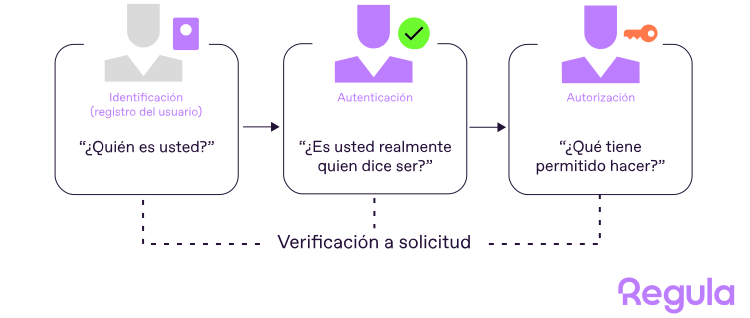
La autenticación es una de las partes del marco de IAM.
En primer lugar, el usuario debe presentarse ante un sistema proporcionando algunos identificadores únicos. Normalmente, se trata de un nombre de usuario o un nombre legal, pero a veces se requieren identificadores más sólidos, como un documento de identidad o datos biométricos. Con esta información, el sistema genera una prueba de identidad — por ejemplo, el nombre de usuario y su fotografía se almacenan en la base de datos — que se utilizará para autenticar al usuario en el futuro.
Para iniciar una sesión en línea en el servicio, el usuario debe autenticarse presentando sus credenciales. Normalmente, también se realiza una autorización en segundo plano. Esta determina los derechos y privilegios de acceso del usuario; por ejemplo, si tiene permiso para descargar un archivo o cambiar su contraseña por su cuenta.
La verificación de usuarios tiene como objetivo validar la identidad del usuario y las credenciales que presenta. Algunos ejemplos de verificación incluyen:
-
Presentar un pasaporte y una selfie para verificar la identidad del usuario.
-
Enviar un código secreto, un enlace, etc., al dispositivo o correo electrónico del usuario para comprobar si es una persona reconocida quien está intentando iniciar sesión.
En diferentes escenarios, la verificación de usuarios se realiza en la etapa inicial o intermedia del proceso, o se incorpora a las tres etapas.
Explicación de los tipos de autenticación
Como mencionamos anteriormente, existen muchas formas de autenticar a los usuarios. Los tipos habituales de autenticación son la autenticación basada en contraseñas, la autenticación multifactor y la autenticación biométrica.
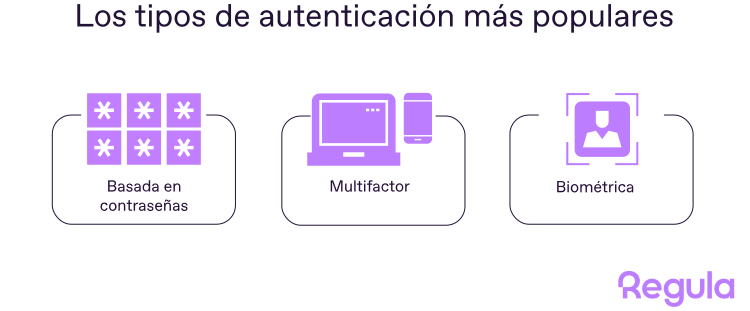
Estos diferentes tipos de autenticación se distinguen en tres aspectos:
-
Seguridad: qué tan fiable es el método.
-
Participación del usuario: qué deben hacer los usuarios durante el proceso.
-
Infraestructura: qué equipos se necesitan para completar la autenticación.
| Método de autenticación | Seguridad | Participación del usuario | Infraestructura |
|---|---|---|---|
| Basada en contraseñas | Más bien baja que alta | El usuario solo proporciona su nombre de usuario y contraseña | No se necesitan equipos adicionales |
| Multifactor | Moderada | El usuario proporciona al menos dos identificadores | Sin conexión: escáneres especiales para obtener datos biométricos (si este es uno de los factores). En línea: un smartphone del usuario con lector de huellas dactilares integrado o una cámara frontal (para selfies) de alta calidad |
| Biométrica | Alta | El usuario proporciona un identificador mediante el escaneo de su huella dactilar, iris, rostro, etc. |
Ahora profundicemos en estos tipos populares de autenticación.
Autenticación basada en contraseñas
La autenticación mediante una combinación única de nombre de usuario y contraseña es un método clásico que sigue siendo una política habitual de gestión de accesos en muchos sectores.
Cómo funciona en la práctica
Durante el registro, se solicita a la persona un nombre de usuario y una contraseña para identificarse. Si se trata de combinaciones únicas que cumplen determinados requisitos — por ejemplo, puede exigirse que la contraseña tenga al menos 8 caracteres e incluya números y símbolos especiales —, se crea una nueva entrada asociada a este nuevo usuario en la base de datos. Estas credenciales se utilizan para autenticarlo cada vez que desea iniciar sesión.

Utilizar una dirección de correo electrónico como nombre de usuario es una opción popular en la autenticación basada en contraseñas.
Algunas organizaciones, especialmente las de los sectores gubernamental o de servicios financieros, establecen un cierre de sesión automático cuando la sesión caduca. Esto ayuda a prevenir los intentos de personas no autorizadas de utilizar la cuenta.
Ventajas y desventajas
Gracias a su sencillez y amplia disponibilidad, la autenticación mediante contraseñas es la opción número uno para muchas empresas de todo el mundo. Cuando un usuario elige una contraseña única y compleja utilizando generadores de contraseñas seguras y la almacena en una billetera segura o un gestor de contraseñas para recordarla, el sistema funciona perfectamente.
Sin embargo, esto solo ocurre en un mundo perfecto. En realidad, el método es muy vulnerable. Las contraseñas comprometidas (obtenidas mediante estafas o ataques de fuerza bruta) son una de las principales causas de filtraciones masivas de datos a nivel mundial. A menudo, esto se debe a las malas prácticas de seguridad de contraseñas entre los usuarios, que eligen opciones poco seguras o reutilizan las mismas credenciales en diferentes cuentas.
Autenticación multifactor (MFA)
Este método se basa en generar al menos dos identificadores por usuario. La MFA implica el uso de tres niveles de datos secretos (o factores) durante la autenticación del usuario:
-
Conocimiento (contraseñas, palabras secretas, datos personales, etc.)
-
Posesión (contraseñas de un solo uso, notificaciones push, etc.)
-
Atributos individuales (huellas dactilares, huellas de voz, etc.)
Cómo funciona en la práctica
Un proceso de inicio de sesión en una cuenta que consta de varios pasos requiere que los usuarios proporcionen más datos que una simple contraseña. Puede tratarse de un código enviado al correo electrónico del usuario, una respuesta a una pregunta secreta o un escaneo de huellas dactilares. La idea es que una segunda forma de autenticación evite la toma de control de cuentas si se vulnera la primera línea de defensa (principalmente, una contraseña).
Teniendo en cuenta la fiabilidad del método, en algunos países la MFA es obligatoria en determinados sectores, como el de la salud, para prevenir el robo de información sensible. Por ejemplo, en Estados Unidos existen la Ley de Privacidad del Consumidor de California (CCPA) y la Ley de Portabilidad y Responsabilidad del Seguro Médico (HIPAA), que regulan la implementación de MFA.
Ventajas y desventajas
La presencia de múltiples “cerraduras” mejora la seguridad general del sistema y dificulta la tarea de intrusión de los defraudadores y otros actores maliciosos.
Sin embargo, la implementación y el mantenimiento de MFA requieren recursos considerables en comparación con la autenticación basada en contraseñas. Además, este método de autenticación requiere más tiempo y resulta más engorroso para los usuarios, especialmente cuando necesitan proporcionar dos o más factores cada vez que están a punto de iniciar sesión o realizar alguna acción en el sistema.
Autenticación biométrica
Este tipo de autenticación utiliza los datos biométricos de los usuarios como identificadores principales. A menudo, la autenticación biométrica forma parte de un sistema de MFA en el que los datos biométricos se combinan con contraseñas o códigos de sesión de un solo uso enviados por SMS.
Profundice en el tema: descubra qué datos biométricos se utilizan actualmente para verificar a los usuarios de forma remota leyendo la guía: Explicación de la verificación biométrica: Tipos, flujo de trabajo y casos de uso reales.
Cómo funciona en la práctica
Los dos métodos anteriores suponen que el usuario siempre recuerda sus credenciales, como su contraseña, y tiene su smartphone a mano para recibir un código secreto. Sin embargo, es fácil olvidar la contraseña, mientras que el smartphone puede no estar disponible en el momento adecuado.
La autenticación biométrica no presenta estas desventajas. Al registrarse en un servicio o una aplicación móvil, el usuario proporciona sus características biológicas únicas en lugar de una contraseña o además de ella. Estas incluyen la huella dactilar, la voz, la retina, el rostro, etc. Esta información se almacena en un sistema de autenticación biométrica para autenticar al usuario cuando accede a su cuenta. Es importante señalar que los datos biométricos que se incorporan a la base de datos normalmente no son datos sin procesar, sino valores numéricos cifrados asociados a los IDs de los usuarios, que resultan imposibles de aprovechar en caso de filtración.

Los diferentes tipos de autenticación biométrica son ampliamente utilizados por las empresas del sector bancario. Por ejemplo, los clientes de HSBC en Malasia pueden autenticarse en la app mediante Face ID. Fuente de la imagen: www.hsbc.com.my.
Dado que las huellas dactilares o los escaneos del iris de una persona son difíciles de robar o manipular, el proceso puede incluir un solo paso. Por ejemplo, las aplicaciones de banca móvil autentican a los usuarios mediante sus huellas dactilares.
Ventajas y desventajas
La biometría ayuda a demostrar la titularidad de una cuenta de forma rápida y sencilla. Muchos usuarios tienen smartphones con lectores de huellas dactilares o cámaras frontales de alta resolución que permiten autenticarlos en un instante.
Sin embargo, los clientes suelen tener exigencias elevadas respecto a los servicios que recopilan su información sensible, como los escaneos faciales, o incluso se niegan a utilizarlos debido a preocupaciones sobre la privacidad. Además, la autenticación biométrica suele ser un método estrictamente regulado, por lo que las empresas deben cumplir con la legislación local para emplearlo sin obstáculos. Esto se debe a que los datos biométricos comprometidos (cuando se almacenan como archivos sin procesar) no pueden modificarse, a diferencia de las contraseñas, que pueden restablecerse y renovarse.
Tendencias futuras en la autenticación de usuarios: ¿qué sigue?
Podemos concluir de manera provisional que cuanto más seguro sea el proceso de autenticación, más complicado resultará en términos de participación del cliente y requisitos técnicos. Por supuesto, los métodos menos seguros, pero fáciles de usar, también pueden mejorarse. Por ejemplo, algunos servicios exigen contraseñas seguras y descartan durante el registro las opciones demasiado comunes, como “QWERTY” o “password”.
Por otro lado, la autenticación biométrica no garantiza que el sistema sea completamente seguro. Los defraudadores pueden engañar a los algoritmos de reconocimiento facial presentando una fotografía de alta calidad en una pantalla en lugar de una selfie en vivo, o simulando la voz de otra persona durante la autenticación mediante huellas de voz.
Los actores maliciosos pueden infiltrarse en el sistema desde la etapa inicial, por ejemplo, utilizando identidades sintéticas — “personas” que nunca existieron en la realidad — durante la identificación. En este caso, incluso los tipos más avanzados de autenticación de usuarios resultan inútiles, ya que el enemigo está dentro del sistema como un usuario identificado.
Otro gran desafío son los ataques dirigidos a usuarios legítimos. Sus credenciales pueden verse comprometidas si son víctimas de esquemas de phishing basados en sofisticadas técnicas de ingeniería social. Según un informe de Verizon, los errores o la imprudencia de los usuarios están detrás del 68% de las filtraciones de datos que se han producido en 2024.
Dado que el factor humano es una amenaza clave, las empresas recurrirán a medidas más estrictas, desde reforzar las políticas de contraseñas hasta implementar la verificación de usuarios como requisito previo para todos los nuevos clientes. También pueden recurrir a la opción más radical, en la que el sistema comprueba y finaliza todas las sesiones sospechosas.
Todo esto sugiere que cada vez más empresas recurrirán a la autenticación biométrica reforzada con métodos de MFA. Además, la próxima generación de estas herramientas de autenticación puede mejorar mediante capacidades adicionales, como la identificación de información complementaria del usuario, por ejemplo, su ubicación o dispositivo. Al proporcionar más contexto sobre los intentos de inicio de sesión, este enfoque ayuda a detectar y señalar comportamientos sospechosos de los usuarios.
Como desarrollador global de soluciones de verificación de identidad, Regula destaca la verificación de usuarios como un elemento clave de las prácticas de IAM. La empresa ofrece:
-
Regula Document Reader SDK para una verificación exhaustiva de identidad durante la incorporación de clientes.
-
Regula Face SDK para la verificación biométrica basada en el reconocimiento facial.
Las tecnologías de Regula mejoran la prevención y detección del fraude de identidad mediante un conjunto completo de comprobaciones de autenticación sin sacrificar la satisfacción del usuario. Estas soluciones, totalmente personalizables, pueden integrarse fácilmente en plataformas web o aplicaciones móviles, o implementarse de forma local para gestionar el acceso de los empleados.
Agende una llamada con uno de nuestros representantes para obtener más detalles y conocer las oportunidades de colaboración.